

Datenschutz & Compliance
8 Min. Lesezeit
Aktualisiert am:
Sep 22, 2026
Souveräne KI: Die vollständige Architektur, Praxisbeispiele und Implementierungsleitfaden
Erfahren Sie, was souveräne KI ist, wie der Vier-Schichten-Stack funktioniert, welche europäischen Beispiele es gibt (Mistral, Scaleway, BgGPT) und wie Sie echte Datensouveränität erreichen.

Die meisten Käufer von Unternehmenssoftware glauben, dass die Wahl eines europäischen Rechenzentrums ihre künstliche Intelligenz souverän macht.
In der Praxis ist der physische Standort nur ein Teil der Gleichung. Ein Server in Paris, der von einer Gesellschaft aus Delaware betrieben wird und eine in Virginia gehostete Modell-API abfragt, unterliegt ungeachtet der Flagge am Rechenzentrum weiterhin den Vorladungsbefugnissen der USA.
Dieser Leitfaden definiert, was souveräne KI tatsächlich bedeutet, schlüsselt die vier Ebenen des Souveränitäts-Stacks auf, gibt einen Überblick über bestehende europäische Modelle und Infrastrukturanbieter, untersucht nationale Initiativen auf dem gesamten Kontinent und skizziert einen 30-Tage-Plan zur Prüfung und Absicherung Ihrer Unternehmensabläufe.
1. Was ist souveräne KI?
Souveräne KI bezieht sich auf Systeme der künstlichen Intelligenz, die innerhalb einer bestimmten Rechtsordnung entwickelt, gehostet, betrieben und verwaltet werden. Sie stellt sicher, dass eine Organisation oder ein Land die vollständige Kontrolle über seine Daten, Modellgewichte, Recheninfrastruktur und operativen Abläufe behält, ohne ausländischen Gesetzen oder externen Zugriffsmandaten ausgesetzt zu sein.
2. Der vierstufige Souveränitäts-Stack
Ein typisches KI-System besteht aus vier unabhängigen Ebenen. Jede Ebene kann sich in einer anderen Rechtsordnung befinden. Wenn ein Anbieter mit „EU-Hosting“ wirbt, bezieht er sich fast immer nur auf Ebene 1.
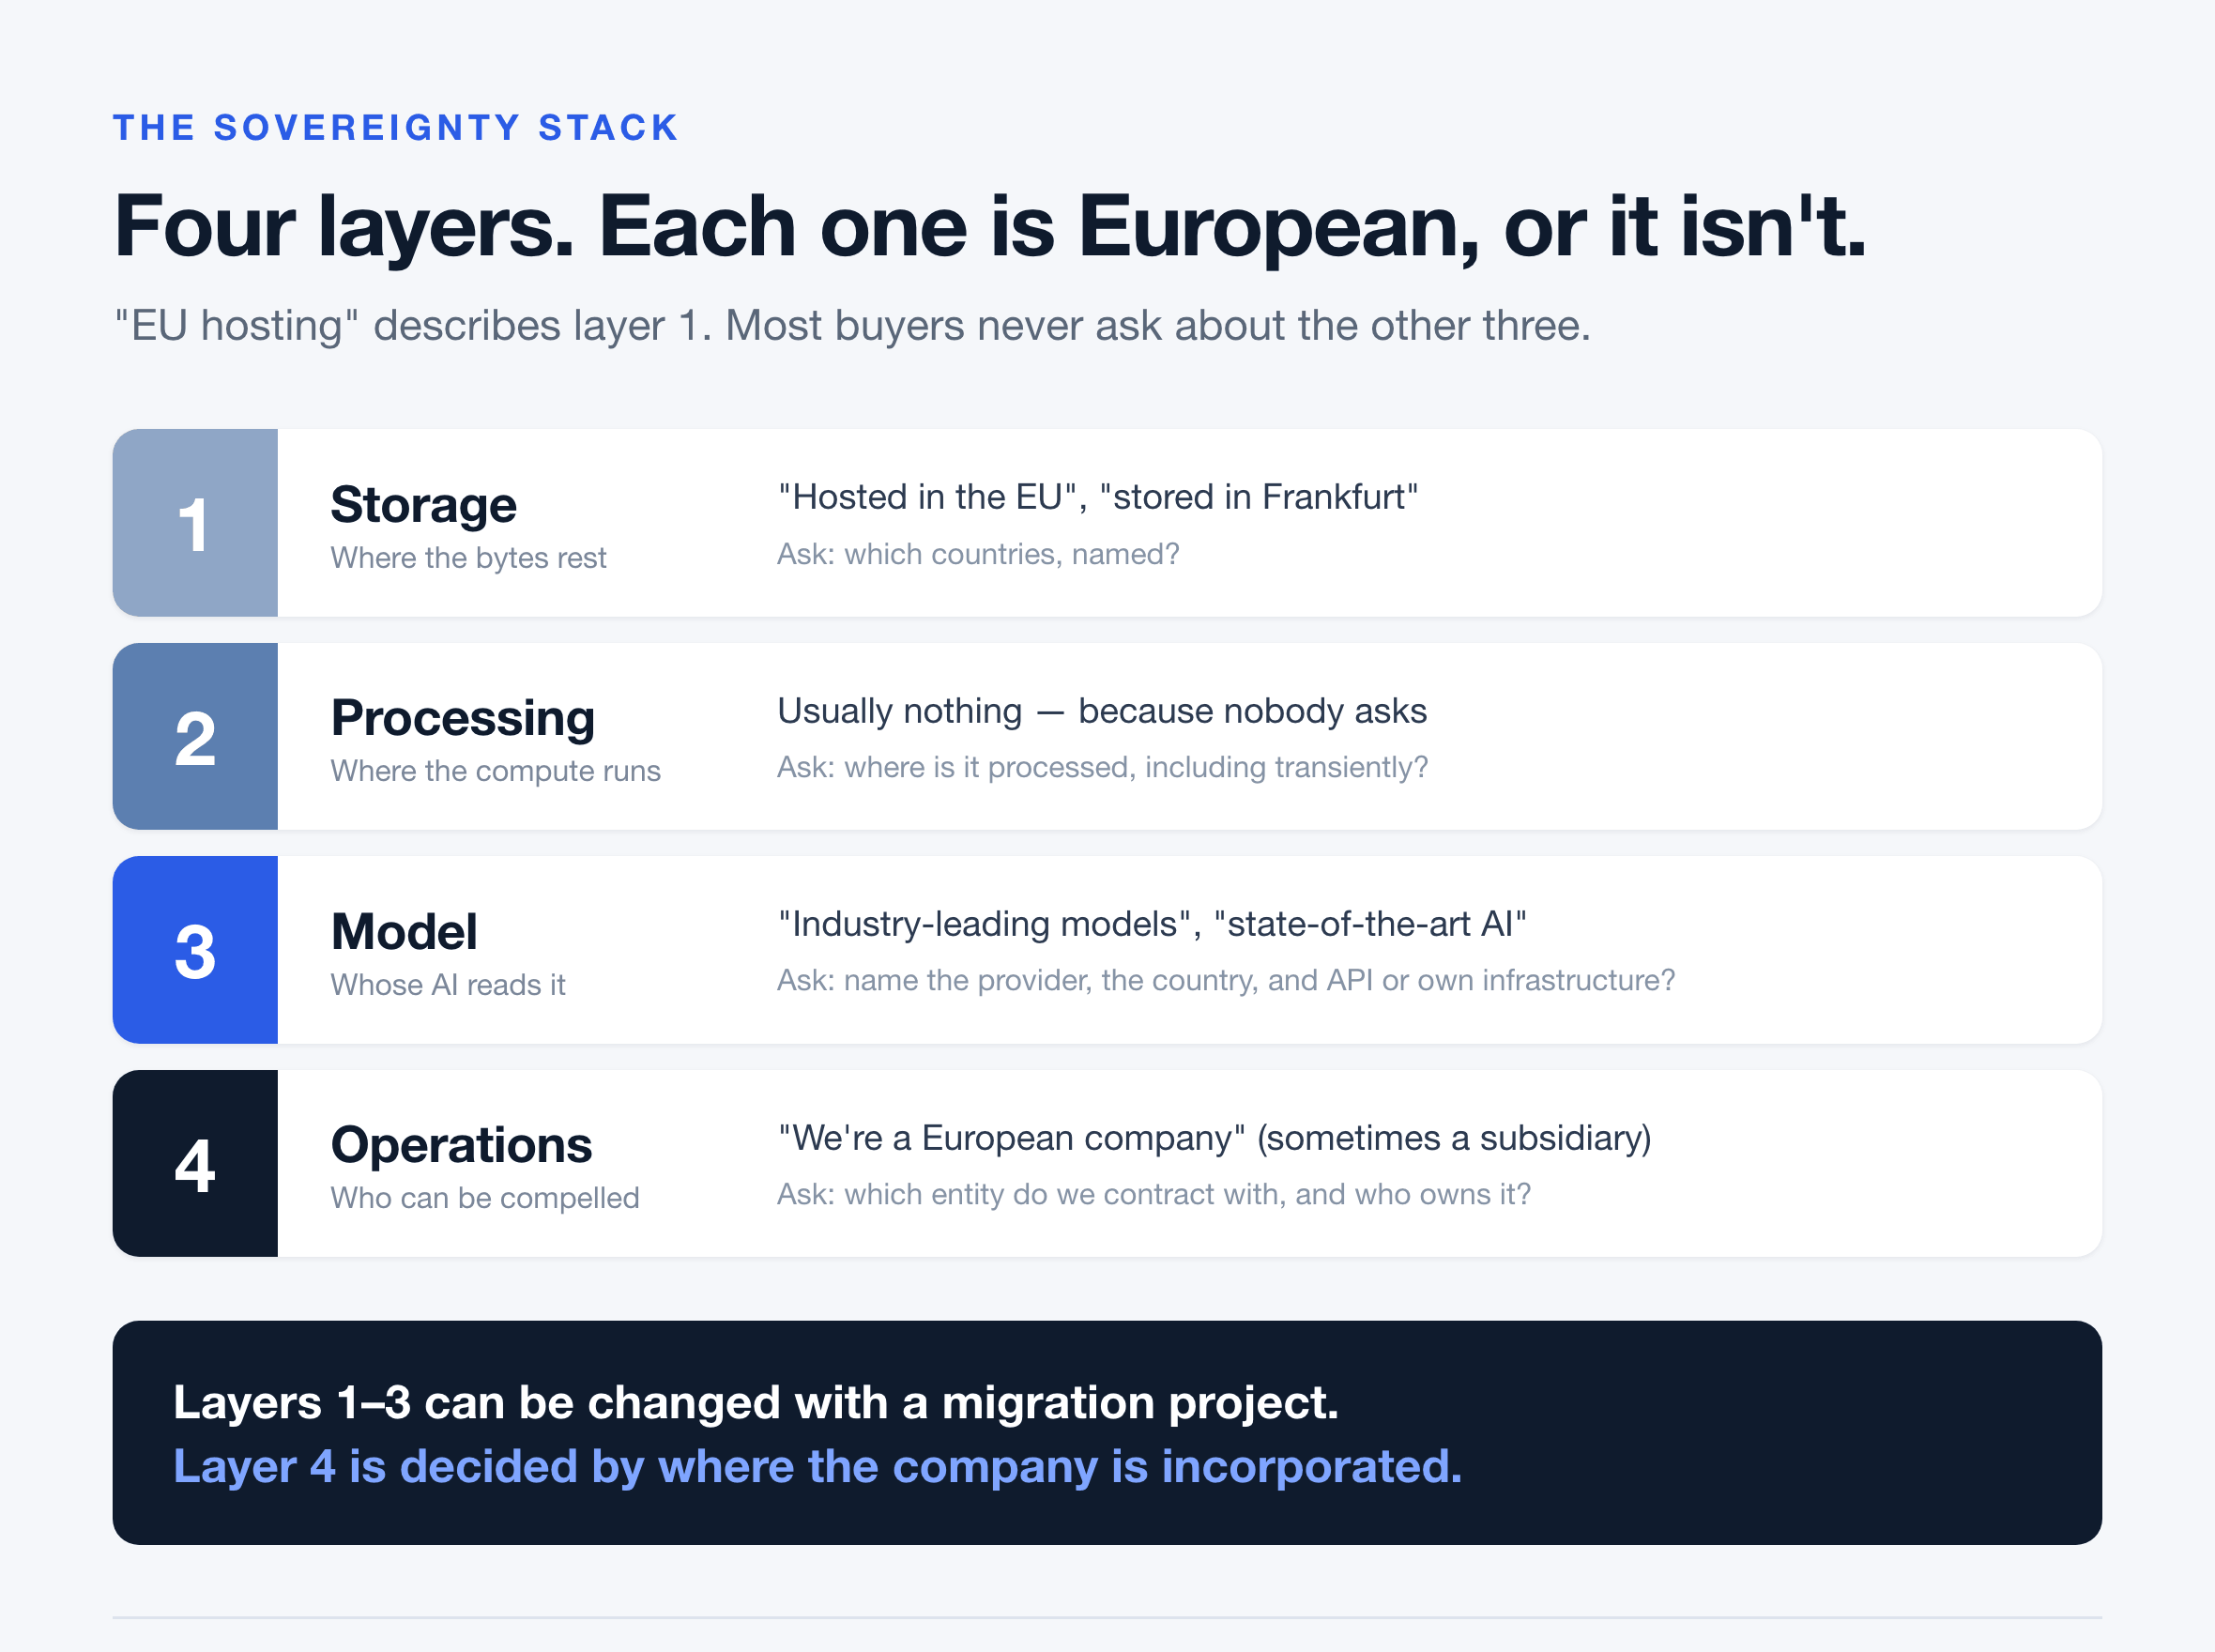
Ebene 1: Speicherung (Daten im Ruhezustand)
Dies umfasst die Festplatten und Datenbankcluster, auf denen Dateien, Datenbankeinträge und archivierte Transkripte gespeichert sind. Obwohl europäische Cloud-Regionen bei allen großen Hyperscalern weit verbreitet sind, bietet der Speicherort keinen Schutz vor ausländischen rechtlichen Offenlegungspflichten, wenn die Muttergesellschaft ihren Sitz im Ausland hat.
Ebene 2: Verarbeitung (Daten in Bewegung)
Daten liegen oft in Europa, werden aber während der Ausführung international weitergeleitet. Spracherkennung, Zusammenfassungen, Vektorsuche und analytische Telemetrie laufen häufig auf unterschiedlichen Serverclustern. Gemäß DSGVO stellt jeder einzelne Transit-Hop über Grenzen hinweg einen internationalen Datentransfer dar, der einen gültigen rechtlichen Übertragungsmechanismus erfordert.
Ebene 3: Modell und Inferenz
Auf der Modellebene wird der vollständige Inhalt Ihrer Geschäftsdaten im Klartext gelesen. Wenn eine Anwendung die API eines Drittanbieter-Modells abfragt, verlassen Ihre Daten die Anwendungsinfrastruktur und gelangen in die Verarbeitungspipeline des Modellanbieters.
Hier gibt es einen wesentlichen architektonischen Unterschied:
- Open-Weight-Modelle auf privater europäischer Recheninfrastruktur: Die Modellgewichte laufen auf dedizierten europäischen Instanzen. Die Daten verlassen zu keinem Zeitpunkt Ihre kontrollierte Umgebung.
- API-Aufrufe an Drittanbieter: Jede Anfrage verlässt das Netzwerk Ihres Anbieters und gelangt in die Cloud eines Drittanbieters, die an dessen operative Bedingungen und Rechtsordnung gebunden ist.
Ebene 4: Unternehmensbetrieb und rechtliche Zuständigkeit
Ebene 4 ist struktureller Natur. Sie hängt davon ab, wo der Softwareanbieter eingetragen ist, wem die Muttergesellschaft gehört, wer die kryptografischen Schlüssel verwaltet und welche Mitarbeiter Root-Zugriff auf die Produktionssysteme haben. Eine europäische Tochtergesellschaft eines ausländischen Unternehmens unterliegt rechtlich weiterhin den Anordnungen der Gerichte am Sitz der Muttergesellschaft.
3. Die 5-stufige Souveränitätsskala
Unternehmen können ihren aktuellen Status bestimmen, indem sie ihre Anwendungen mit dieser Skala abgleichen:
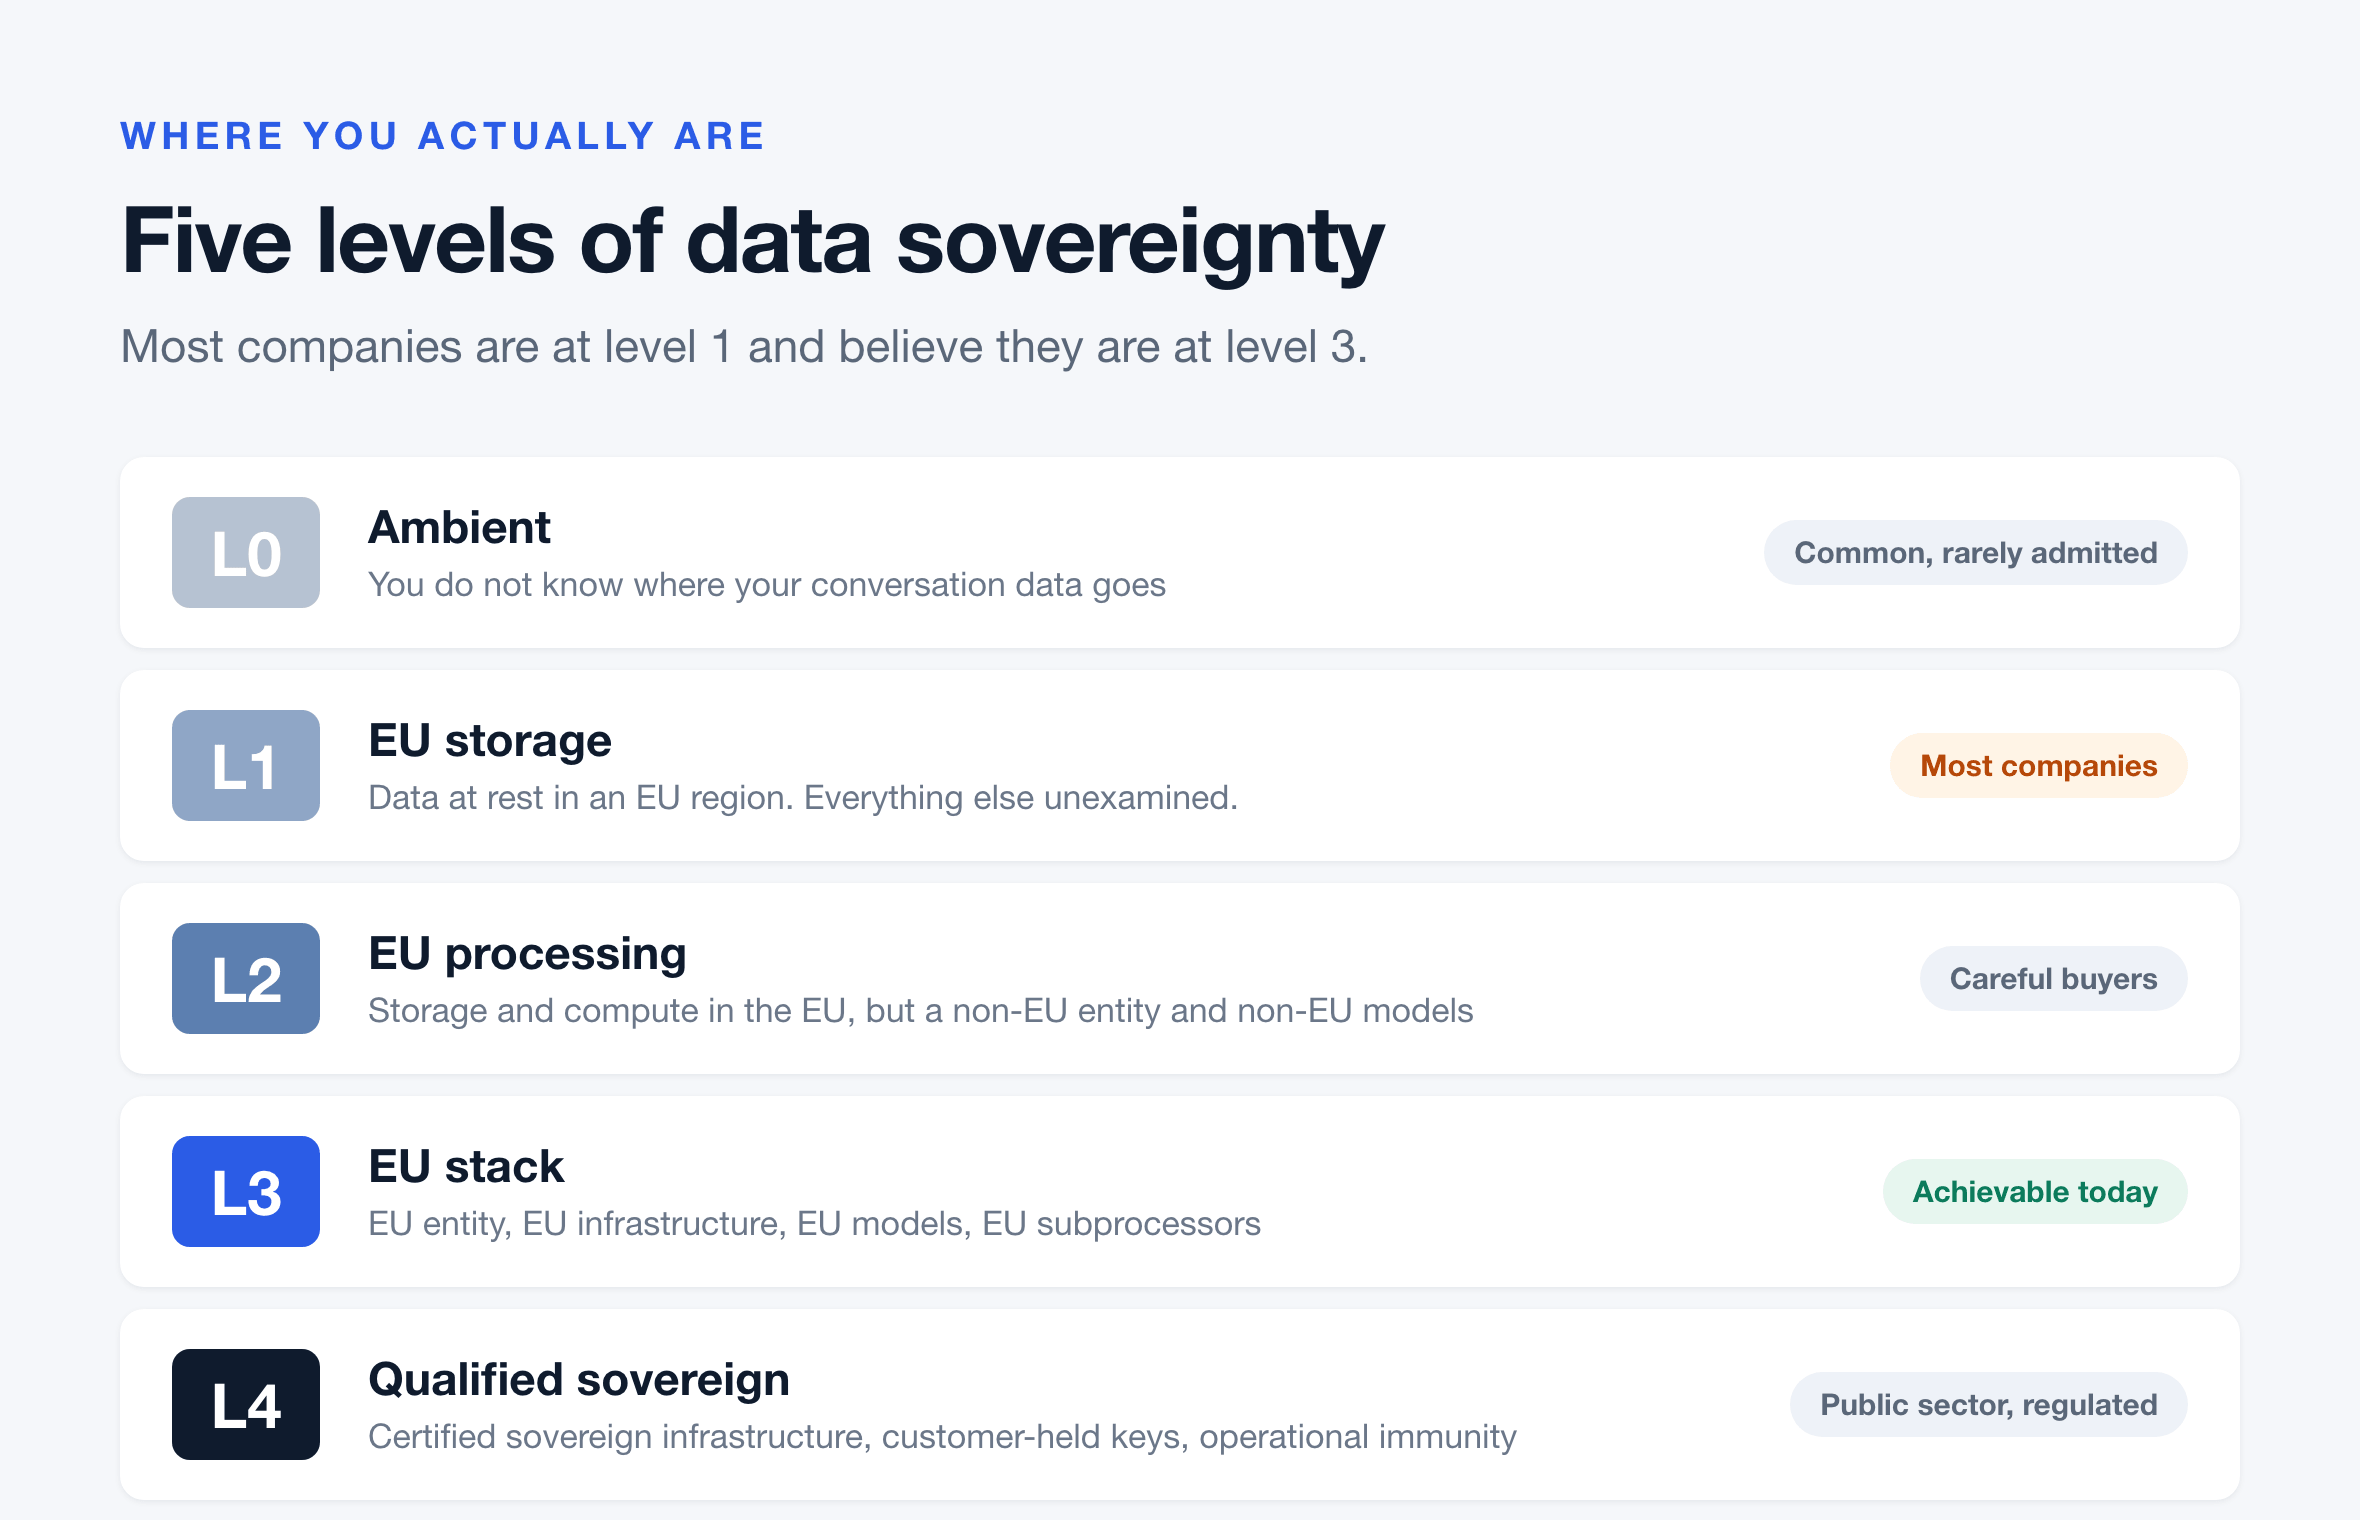
- Stufe 0 (Uneingeschränkt): Prompts, Dokumente und Transkripte werden ohne geografische Beschränkungen an globale Endpunkte übertragen.
- Stufe 1 (Datenresidenz): Datenbanken befinden sich in einer EU-Region, aber Verarbeitung und Inferenz werden bei Lastverteilung ins Ausland verlagert.
- Stufe 2 (In-Region-Verarbeitung): Speicher- und Rechenserver sind auf europäische Zonen festgelegt, aber das zugrunde liegende LLM fragt externe ausländische APIs ab.
- Stufe 3 (Modellsouveränität): Die gesamte Inferenz läuft auf offenen Gewichten, die auf europäischen Servern gehostet werden, oder nutzt Modellanbieter mit Hauptsitz in der EU wie Mistral AI oder Aleph Alpha.
- Stufe 4 (Operative Autonomie): Der Anbieter ist ein Unternehmen mit Hauptsitz in der EU, betreibt zertifizierte EU-Infrastruktur, bietet kundenseitig verwaltete Schlüssel (CMK) an und ist in keiner Weise von ausländischen Muttergesellschaften abhängig.
4. Die Rechtslage 2026
Der Konflikt um den US CLOUD Act
Gemäß dem US CLOUD Act (Clarifying Lawful Overseas Use of Data Act) können US-Bundesbehörden amerikanische Technologieanbieter dazu verpflichten, Daten offenzulegen, die sich in ihrem Gewahrsam oder unter ihrer Kontrolle befinden – unabhängig davon, wo diese Daten physisch gespeichert sind.
Im Juni 2025 wurde die Führung von Microsoft Frankreich während einer offiziellen Anhörung vor dem französischen Senat zum öffentlichen Auftragswesen und zur digitalen Souveränität direkt gefragt, ob sie garantieren könne, dass französische öffentliche Daten, die in Frankreich gehostet werden, niemals ohne französische rechtliche Zustimmung an US-Behörden übermittelt würden. Die Antwort war eindeutig: Nach geltendem amerikanischem Recht kann kein US-Unternehmen diese bedingungslose Garantie geben.
Das EU-US Data Privacy Framework (DPF) in der Berufung
Obwohl das EU-US Data Privacy Framework die aktuelle Grundlage für transatlantische Datentransfers bildet, bleibt seine rechtliche Beständigkeit ungewiss. Nach der Ungültigkeitserklärung von Safe Harbor im Jahr 2015 und Privacy Shield im Jahr 2020 sah sich das DPF neuen Herausforderungen vor europäischen Gerichten gegenüber. Da ein Berufungsverfahren im Fall Latombe läuft, müssen Compliance-Verantwortliche in Unternehmen Notfallpläne erstellen, anstatt von einer dauerhaften Angemessenheit auszugehen.
Der EU AI Act und Transparenzpflichten
Gemäß der Verordnung (EU) 2026/1744 wurden die Fristen für eigenständige Hochrisiko-KI-Systeme auf Dezember 2027 verschoben. Die Transparenzpflichten gemäß Artikel 50 traten jedoch bereits am 2. August 2026 in Kraft.
Jedes automatisierte System, das direkt mit Mitarbeitern oder Kunden interagiert, Unterhaltungen aufzeichnet oder synthetische Texte und Zusammenfassungen erstellt, muss seinen KI-Charakter klar offenlegen. Tools zur Aufzeichnung von Meetings und Transkriptions-Bots fallen unmittelbar unter diese Durchsetzungsbestimmungen.
Standards und Zertifizierungen
5. Beispiele für europäische souveräne KI und nationale Initiativen
Regierungen und Entwicklungsteams in ganz Europa bauen unabhängige Infrastrukturen und Modellarchitekturen auf, um die Abhängigkeit von externen Plattformen zu verringern.
Mistral AI und europäische Basismodelle (Frankreich)
Das in Paris ansässige Unternehmen Mistral AI ist zu einem Eckpfeiler der europäischen Modellsouveränität geworden. Durch die Bereitstellung von Modellen mit offenen Gewichten (wie Mistral Small, NeMo und Large) sowie dedizierten europäischen API-Endpunkten ermöglicht Mistral Unternehmen den Einsatz modernster Reasoning-Modelle vollständig innerhalb ihrer eigenen virtuellen privaten Clouds oder auf europäischen Hosting-Plattformen wie Scaleway und OVHcloud.
BgGPT und osteuropäische Sprachinfrastruktur (Bulgarien)
Das vom INSAIT-Institut in Sofia in Zusammenarbeit mit der bulgarischen Regierung entwickelte BgGPT stellt ein dediziertes souveränes nationales Modell dar. Es wurde speziell dafür entwickelt, bulgarische sprachliche Nuancen, Unterlagen des öffentlichen Sektors und regionale regulatorische Dokumentationen zu beherrschen, und läuft vollständig auf inländischen Rechenknoten, um Schulen, öffentliche Verwaltungen und lokale Unternehmen zu unterstützen.
COMPL-AI: Das offene Bewertungs-Framework (Schweiz / EU)
COMPL-AI wurde in Zusammenarbeit zwischen der ETH Zürich, dem INSAIT und europäischen Forschungslaboren entwickelt und bietet einen Open-Source-Bewertungsmaßstab, der direkt auf die Verpflichtungen des EU AI Act ausgerichtet ist. Es bietet Unternehmen eine wiederholbare, überprüfbare Methode, um Modellausgaben vor dem Einsatz auf Voreingenommenheit, Transparenz, Cybersicherheit und Datenschutz zu testen.
Zanus und Edge-Inference-Hardware
Die Bereitstellung von Modellen auf dezentraler On-Premise-Hardware ermöglicht es Unternehmen, den externen Datentransfer vollständig zu eliminieren. Europäische Initiativen rund um Edge-Inference-Chips und private Unternehmens-Appliances ermöglichen es medizinischen, juristischen und Finanzunternehmen, LLM-Workloads direkt in Fabrikhallen oder Büro-Serverräumen auszuführen.
Das Europäische Büro für Künstliche Intelligenz und KI-Fabriken
Die Europäische Kommission hat das Europäische Büro für Künstliche Intelligenz eingerichtet, um KI-Modelle für allgemeine Zwecke zu beaufsichtigen und die Schaffung europäischer KI-Fabriken zu koordinieren. Diese regionalen Rechenzentren kombinieren EuroHPC-Supercomputer (wie LUMI in Finnland und Leonardo in Italien) mit sauberer Energieinfrastruktur und bieten europäischen Startups und Forschern die Rechenkapazität, die für das Training von Spitzenmodellen im Inland erforderlich ist.
6. Verzeichnis europäischer Cloud- und KI-Anbieter
Unternehmen, die sich von ausländischen Abhängigkeiten lösen, haben eine große Auswahl an ausgereiften europäischen Alternativen:
Cloud-Infrastrukturanbieter
Europäische KI- und Sprachanbieter
7. Wie Noota den Vier-Schichten-Stack implementiert
Noota wurde in Frankreich entwickelt, um die Dokumentation von Meetings, die Transkription von Interviews und CRM-Aktualisierungen zu automatisieren, während gleichzeitig eine strikte europäische Datenisolierung gewahrt bleibt:
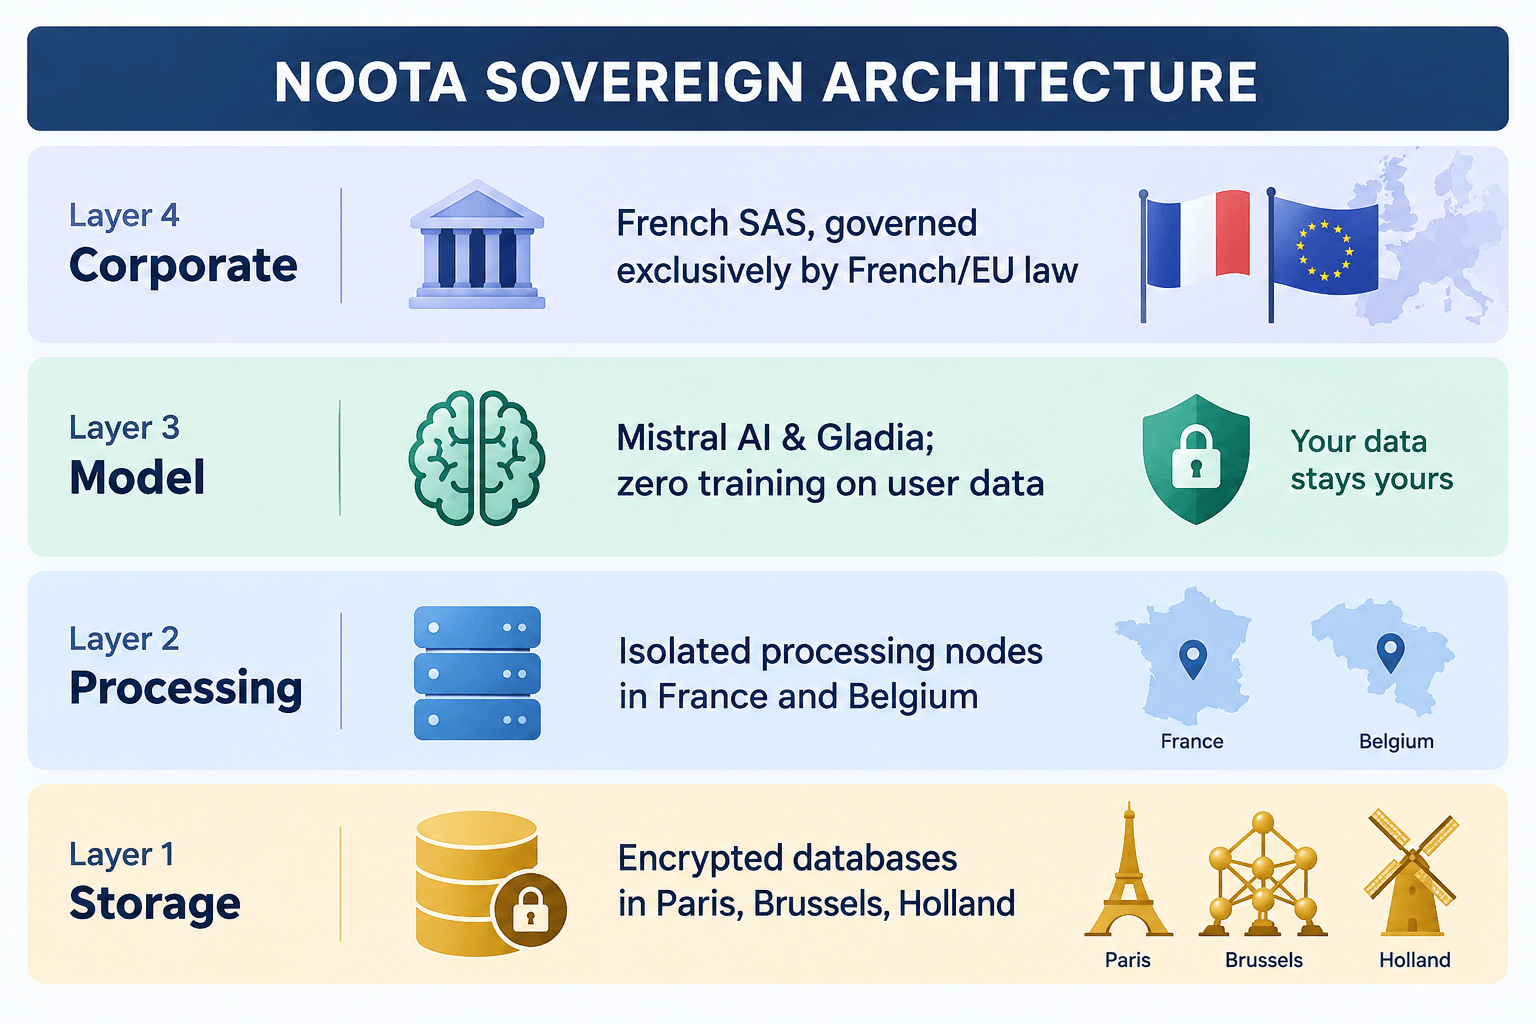
- Speicherung (Ebene 1): Kunden-Audios, Transkripte und strukturierte Notizen werden in europäischen Rechenzentren in Frankreich, Belgien und den Niederlanden gespeichert.
- Verarbeitung (Ebene 2): Medienkonvertierung und Text-Pipelines laufen auf Scaleway und in europäischen Cloud-Regionen mit strikter geografischer Durchsetzung.
- Modell-Inferenz (Ebene 3): Für die Transkription und die Generierung strukturierter Erkenntnisse werden Gladia- und Mistral-AI-Modelle verwendet, die auf europäischer Recheninfrastruktur laufen. Nutzerdaten werden niemals zum Training oder zur Optimierung öffentlicher Modelle verwendet.
- Unternehmensführung (Ebene 4): Noota ist ein französisches Unternehmen, das ausschließlich der französischen und europäischen Gerichtsbarkeit unterliegt. Wir nutzen AES-256-Verschlüsselung für Daten im Ruhezustand, TLS 1.3 für die Übertragung sowie individuelle Datenaufbewahrungsfristen von 24 Stunden bis zu drei Jahren.
8. Der 30-Tage-Migrationsplan für Datensouveränität
Sie benötigen keine millionenschwere Umstrukturierung Ihrer Plattform, um messbare Fortschritte zu erzielen. Ein praktischer Vier-Wochen-Plan reicht aus, um die Kontrolle über Ihre sensibelsten Daten zu erlangen.
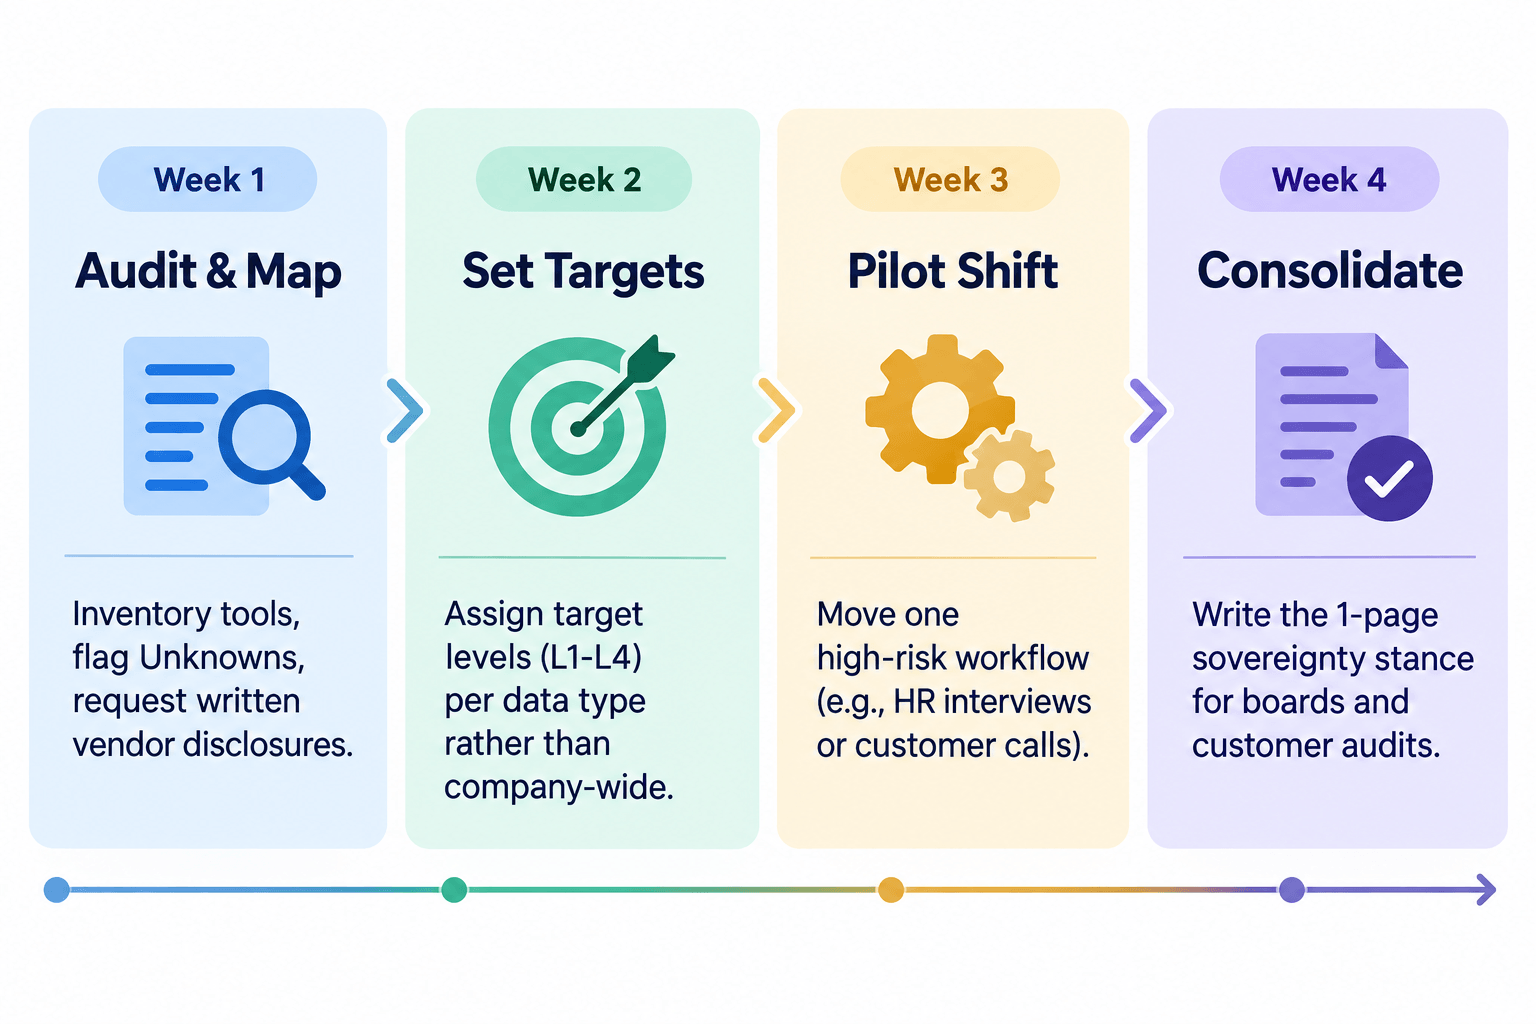
Woche 1: Bestandsaufnahme
Erfassen Sie alle Tools, die derzeit zur Erfassung, Transkription oder Verarbeitung der Unternehmenskommunikation genutzt werden (Video-Meeting-Bots, CRM-Plugins, Sales-Recorder, Chat-Assistenten). Fragen Sie drei Teamleiter, welche Tools ihre Gruppen verwenden.
Senden Sie eine schriftliche Anfrage mit vier Fragen an Ihre drei wichtigsten Softwareanbieter:
- In welchen spezifischen Ländern werden unsere Daten im Ruhezustand gespeichert?
- In welchen Ländern werden unsere Daten verarbeitet, einschließlich temporärer Caches?
- Welche spezifischen Modelle lesen unsere Informationen, wer ist deren Eigentümer und wo findet die Inferenz statt?
- Mit welcher juristischen Person schließen wir den Vertrag ab, wo ist diese registriert und fließen Kundendaten in Ihre Trainings-Pipeline ein?
Woche 2: Zielvorgaben nach Datentyp definieren
Vermeiden Sie es, einen einzigen Standard pauschal auf das gesamte Unternehmen anzuwenden. Kategorisieren Sie nach Sensibilität:
- Interne Team-Meetings: Stufe 1 oder 2 ist hier meist praktikabel.
- Kunden- und Verkaufsgespräche: Stufe 3 stellt sicher, dass kommerzielle Konditionen vertraulich bleiben.
- Führungskräfte-, Personal- und Bewerbungsgespräche: Stufe 3 oder 4 schützt personenbezogene Daten und vertrauliche Personalthemen.
- Regulierte und rechtliche Dokumentation: Stufe 4 mit dedizierten Schlüsseln und qualifiziertem EU-Hosting.
Woche 3: Umstellung eines kritischen Workflows
Wählen Sie Ihren sensibelsten Arbeitsbereich aus, wie etwa Kundenakquise-Gespräche oder Interviews mit Führungskräften. Leiten Sie neue Sitzungen auf eine europäische souveräne Lösung um. Betreiben Sie das neue Tool parallel zu bestehenden Archiven, ohne eine komplexe Migration historischer Daten zu erzwingen.
Woche 4: Dokumentation Ihrer Richtlinien
Erstellen Sie eine klare, einseitige Zusammenfassung Ihres Anwendungs-Stacks, der Datenklassifizierungen, der aktiven Hosting-Grenzen und der Anbieterverpflichtungen. Dieses Dokument bietet Ihrem Compliance-Beauftragten, dem Vorstand und Ihren Unternehmenskunden eine sofortige Nachweismöglichkeit bei Sicherheitsaudits.
Nächste Schritte
Überprüfen Sie noch heute Ihren Kommunikations-Footprint:
- Listen Sie alle Tools auf, die Gespräche in Ihren Abteilungen erfassen.
- Prüfen Sie, wo jedes Tool Audiodaten verarbeitet, Modellinferenzen ausführt und Dateien speichert.
- Überprüfen Sie Ihre Compliance-Bereitschaft mit Nootas europäischem Arbeitsbereich.
Über den Autor
Jean-marc schreibt über Tests von KI-Notetakern, Meeting-Management, Aufzeichnung und KI im Recruiting, gestützt auf langjährige SEO- und Content-Erfahrung.
FAQ
Verschlüsselung schützt vor unbefugtem Abfangen durch Dritte im Netzwerk. Wenn Ihr Cloud-Anbieter jedoch die Verschlüsselungsschlüssel verwaltet, kann er per Gerichtsbeschluss rechtlich dazu gezwungen werden, die Daten zu entschlüsseln. Die Verwendung von kundenseitig verwalteten Schlüsseln (CMK), bei denen Sie die HSM-Hoheit behalten, reduziert dieses Risiko erheblich, auch wenn die Daten während der aktiven Inferenz unverschlüsselt in den Arbeitsspeicher geladen werden müssen.
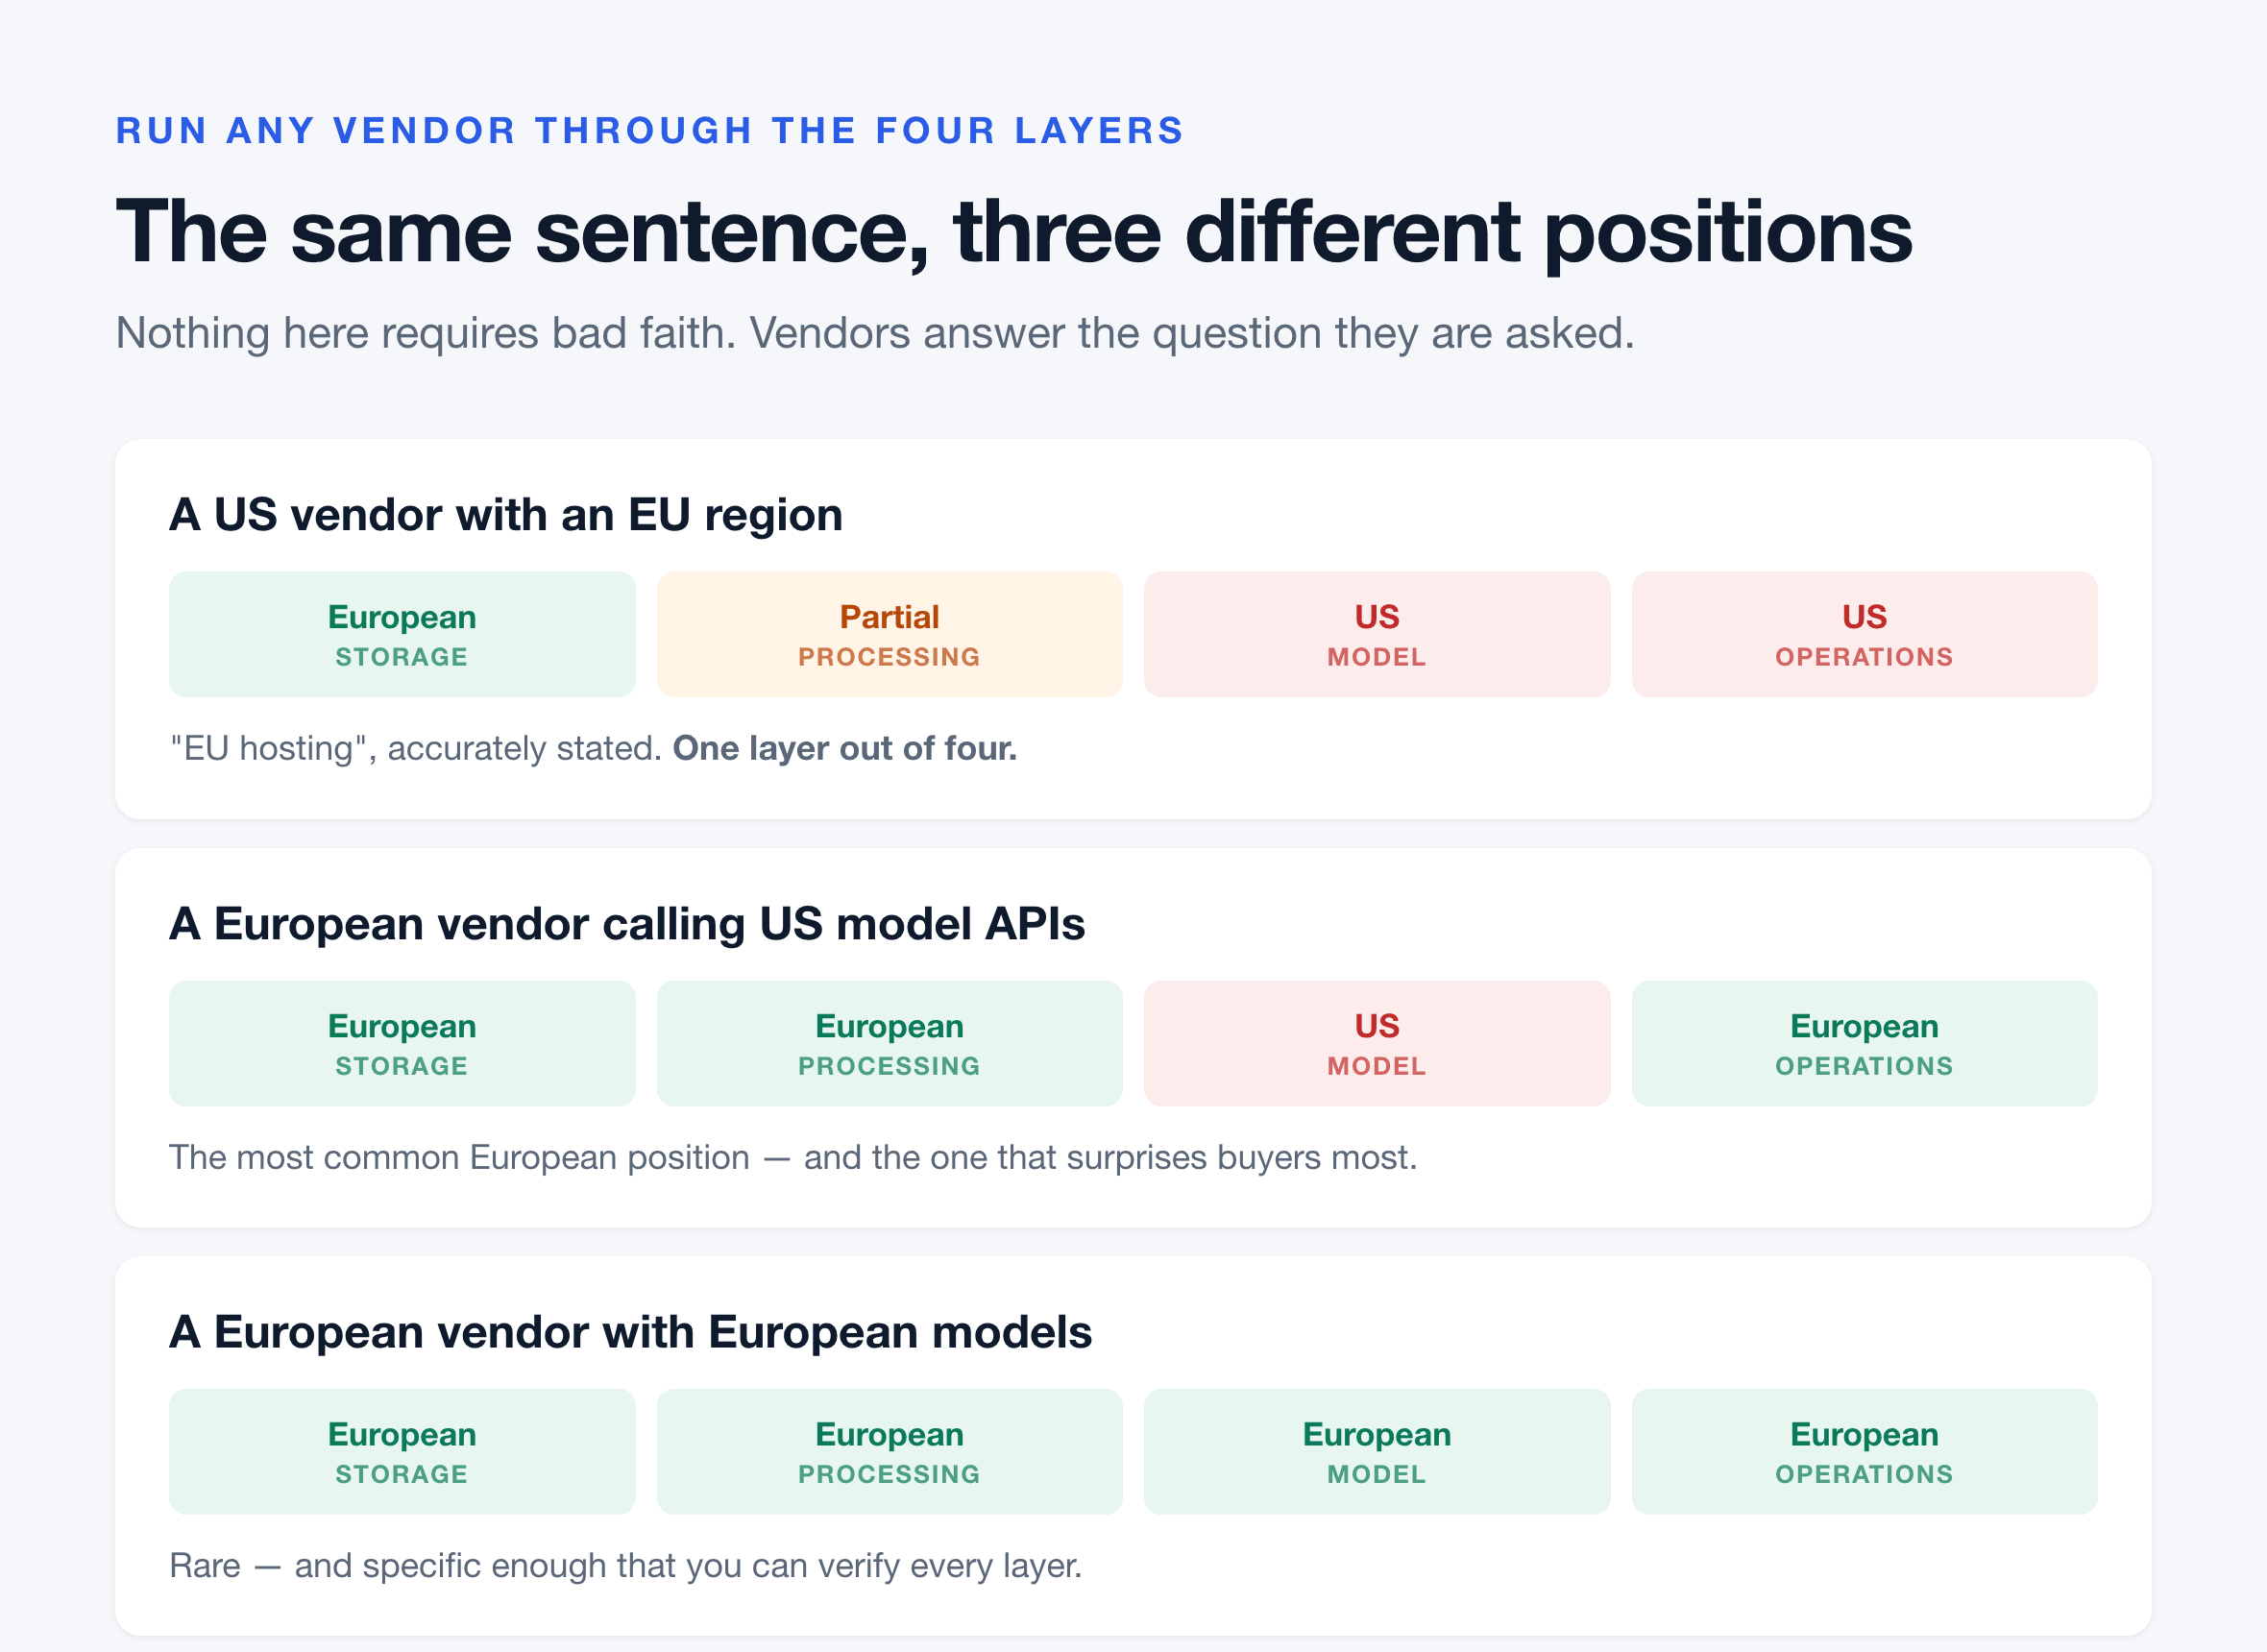
Die Auswahl einer EU-Region erfüllt grundlegende Anforderungen an die Datenresidenz (Schicht 1). Sie stellt sicher, dass ruhende Daten in einem regionalen Rechenzentrum gespeichert werden. Dies ändert jedoch nichts an den Berichtspflichten des Mutterkonzerns gegenüber ausländischen Behörden (Schicht 4) und garantiert auch nicht, dass die LLM-Inferenz der Anwendung innerhalb europäischer Grenzen verbleibt (Schichten 2 und 3).
Bei der Verarbeitung von Geschäftsdokumenten, Transkriptionen, Zusammenfassungen, Entitätsextraktion und strukturierter Klassifizierung erreichen oder übertreffen europäische Modelle wie Mistral Large und spezialisierte Engines wie Gladia die Leistung globaler Allzweck-Alternativen. Bei offenen kreativen Aufgaben mag es geringfügige Unterschiede geben, aber für strukturierte operative Workflows sind europäische Angebote absolut produktionsreif.
Vektor-Embeddings sind mathematische Repräsentationen von Text, die für die semantische Suche und Retrieval-Augmented Generation (RAG) verwendet werden. Durch Techniken der Embedding-Inversion ist es möglich, wesentliche Teile des Originaltextes aus diesen Vektoren zu rekonstruieren. Wenn Ihr Anbieter zwar Rohdaten in Europa speichert, die Embeddings jedoch über eine ausländische API oder Vektordatenbank generiert, bleiben Ihre Konversationsinhalte exponiert. Behandeln Sie Vektor-Embeddings datenschutzrechtlich genauso wie Rohtranskripte.