La maggior parte degli acquirenti di software aziendale ritiene che scegliere un data center europeo renda sovrana la propria intelligenza artificiale.
In pratica, la posizione fisica è solo una parte dell'equazione. Un server a Parigi gestito da una società del Delaware, che interroga un'API di un modello ospitato in Virginia, rimane soggetto ai poteri di citazione in giudizio americani, indipendentemente dalla bandiera sulla porta del data center.
Questa guida definisce cosa sia realmente l'IA sovrana, analizza i quattro livelli distinti dello stack di sovranità, esamina i modelli e i fornitori di infrastrutture europei esistenti, analizza le iniziative nazionali in tutto il continente e delinea un percorso di 30 giorni per verificare e proteggere i flussi di lavoro della tua azienda.
1. Cos'è l'IA sovrana?
L'IA sovrana si riferisce a sistemi di intelligenza artificiale progettati, ospitati, gestiti e governati all'interno di una specifica giurisdizione legale. Garantisce che un'organizzazione o una nazione mantenga la completa autorità sui propri dati, sui pesi dei modelli, sull'infrastruttura di calcolo e sui flussi di lavoro operativi, senza esposizione a leggi straniere o mandati di accesso esterni.
2. I quattro livelli dello stack di sovranità
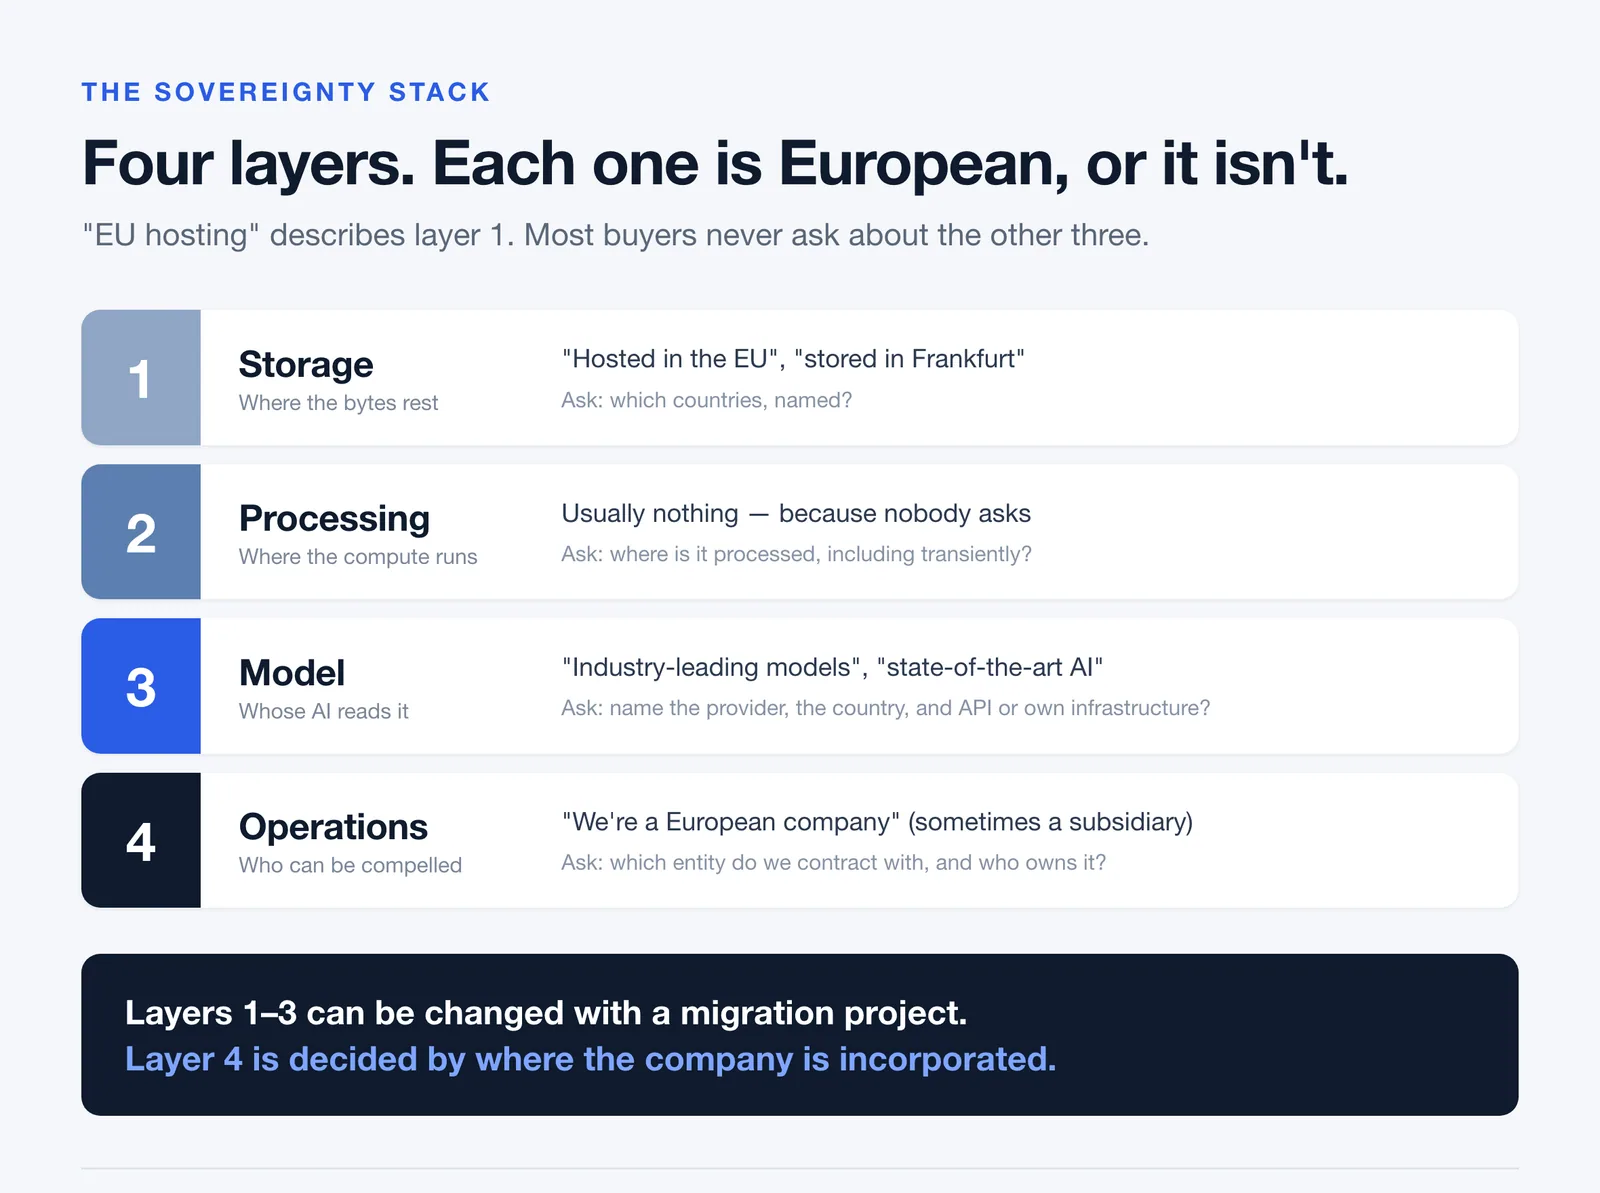
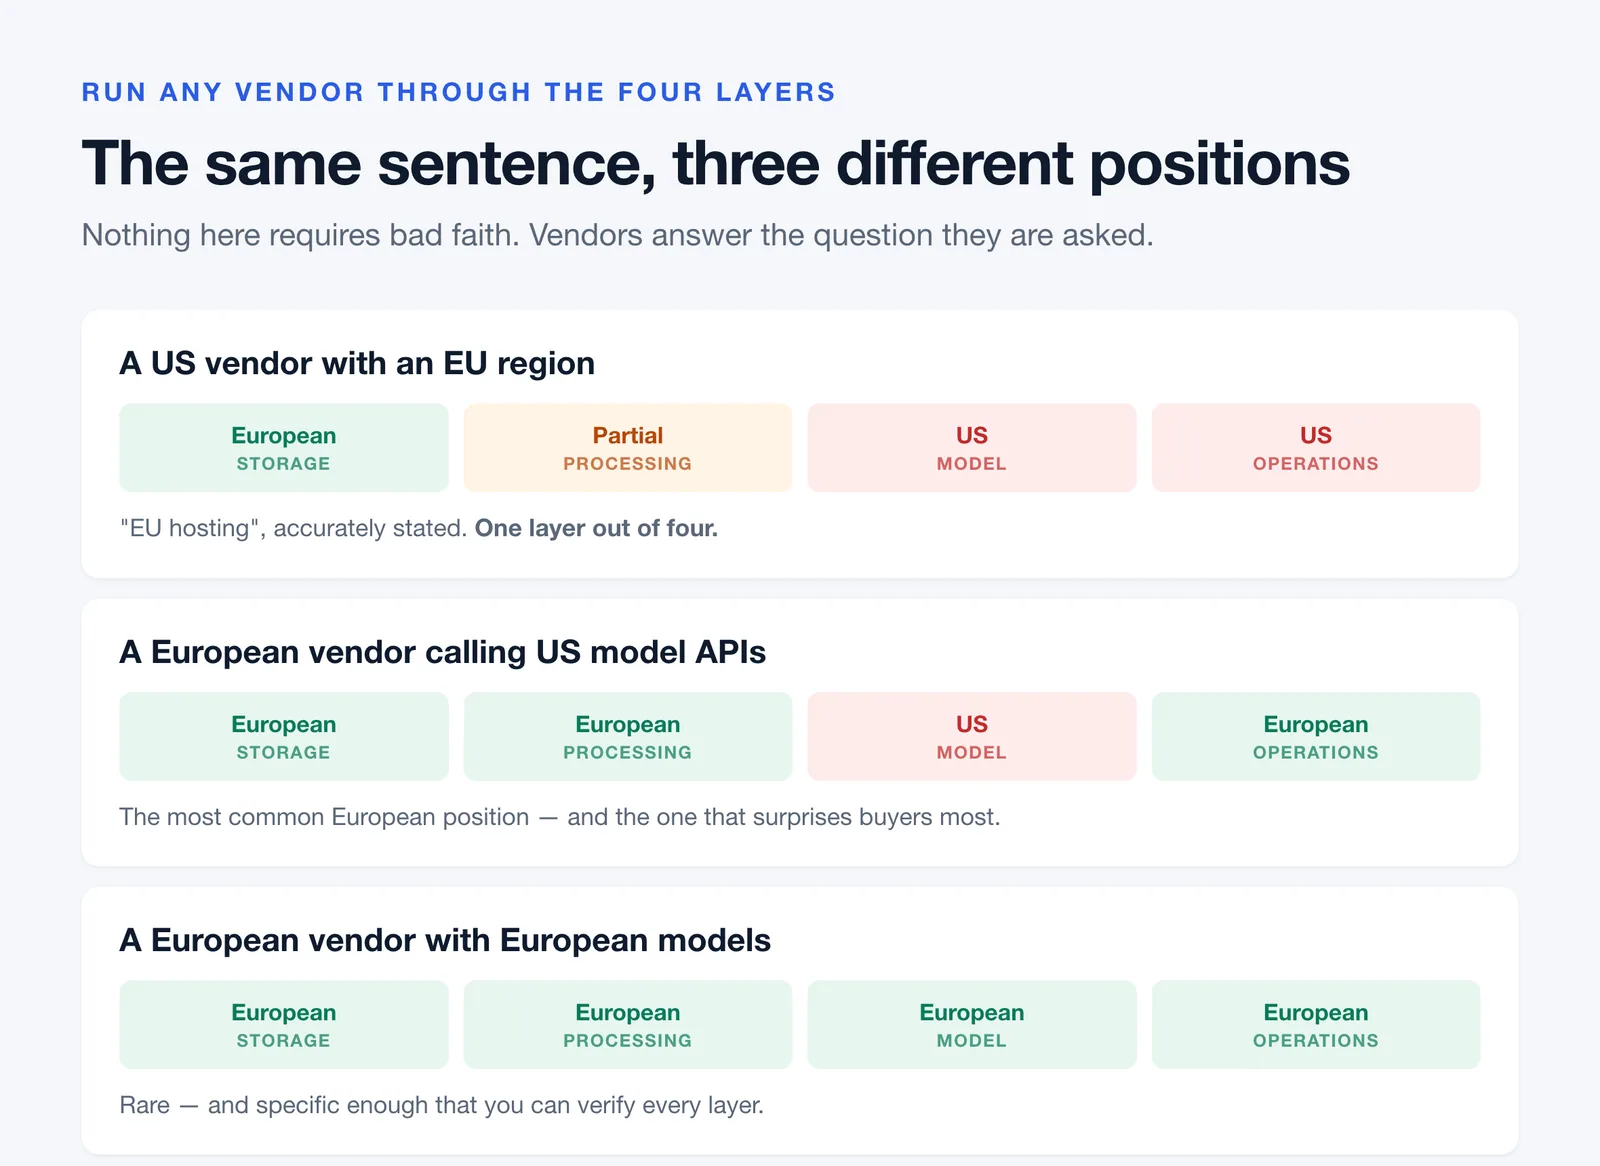
Un tipico sistema di IA è composto da quattro livelli indipendenti. Ogni livello può trovarsi in una giurisdizione diversa. Quando un fornitore dichiara di offrire "hosting UE", si riferisce quasi sempre al solo Livello 1.
Livello 1: Archiviazione (Dati a riposo)
Questo livello riguarda i dischi rigidi e i cluster di database che contengono file, record di database e trascrizioni archiviate. Sebbene le regioni cloud europee siano ampiamente disponibili presso ogni grande hyperscaler, la posizione di archiviazione non offre alcuna difesa contro le richieste legali straniere se la società madre ha sede all'estero.
Livello 2: Elaborazione (Dati in transito)
I dati spesso risiedono in Europa ma vengono instradati a livello internazionale durante l'esecuzione. L'elaborazione speech-to-text, la sintesi, la ricerca vettoriale e la telemetria analitica vengono spesso eseguite su cluster di server disparati. Ai sensi del GDPR, ogni singolo passaggio di transito attraverso i confini costituisce un trasferimento internazionale di dati che richiede un meccanismo di trasferimento legale valido.
Livello 3: Modello e inferenza
Il livello del modello è dove l'intero contenuto dei tuoi dati aziendali viene letto in chiaro. Quando un'applicazione interroga l'API di un modello di terze parti, i tuoi dati lasciano l'infrastruttura dell'applicazione ed entrano nella pipeline di elaborazione del fornitore del modello.
Esiste una distinzione architettonica essenziale:
- Modelli a pesi aperti su calcolo privato europeo: I pesi del modello vengono eseguiti su istanze europee dedicate. I dati non lasciano mai il tuo ambiente controllato.
- Chiamate API di terze parti: Ogni richiesta lascia la rete del tuo fornitore ed entra nel cloud di una terza parte, vincolata dai termini operativi e dalla giurisdizione di tale terza parte.
Livello 4: Operazioni aziendali e giurisdizione legale
Il Livello 4 è strutturale. Dipende da dove è costituita la società di software, chi possiede la sua società madre, chi detiene le chiavi crittografiche e quali dipendenti hanno accesso amministrativo root ai sistemi di produzione. Una filiale europea di un'entità straniera rimane legalmente soggetta agli ordini dei tribunali del paese d'origine della sua società madre.
3. La scala di sovranità a 5 livelli
Le organizzazioni possono determinare la propria posizione attuale confrontando le proprie applicazioni con questa scala:
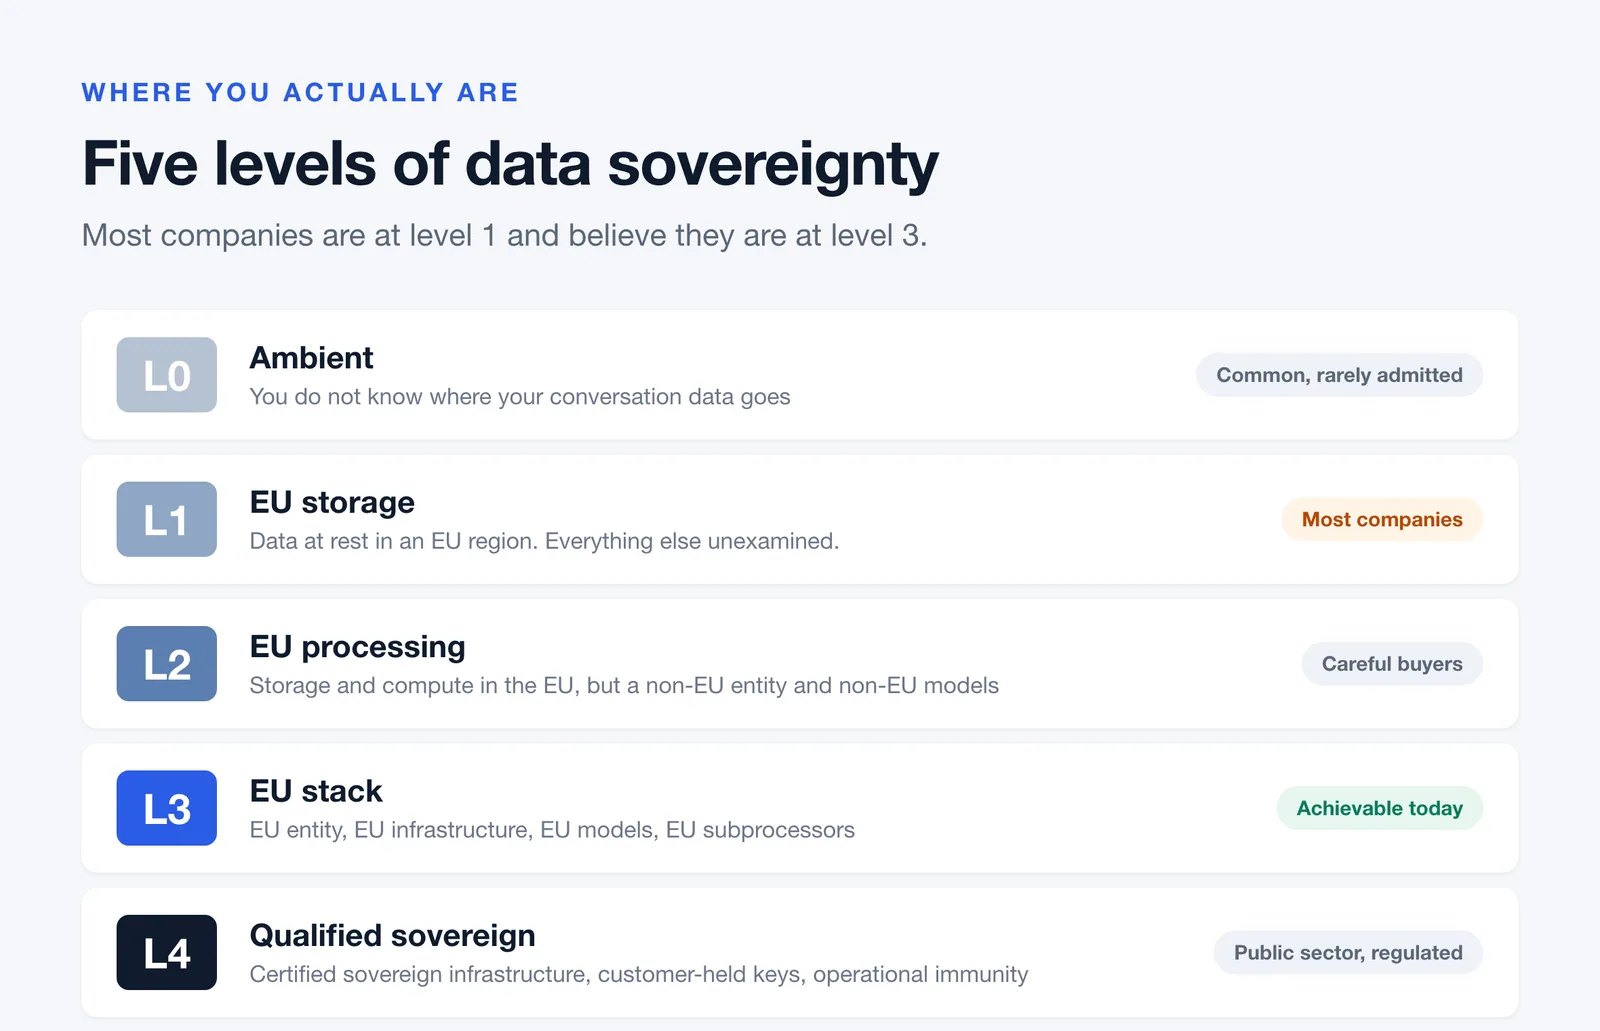
- Livello 0 (Senza restrizioni): Prompt, documenti e trascrizioni vengono trasmessi verso endpoint globali senza confini geografici.
- Livello 1 (Residenza dei dati): I database risiedono in una regione UE, ma l'elaborazione e l'inferenza vengono spostate all'estero ogni volta che si attiva il bilanciamento del carico.
- Livello 2 (Elaborazione in-region): L'archiviazione e i server di calcolo sono vincolati a zone europee, ma l'LLM sottostante interroga API estere esterne.
- Livello 3 (Sovranità del modello): Tutta l'inferenza viene eseguita su pesi aperti ospitati su server europei, oppure utilizza fornitori di modelli con sede nell'UE come Mistral AI o Aleph Alpha.
- Livello 4 (Autonomia operativa): Il fornitore è un'entità con sede nell'UE, opera su infrastrutture certificate UE, offre chiavi gestite dal cliente (CMK) e non ha alcuna dipendenza da società madri estere.
4. Il panorama legale del 2026
Il conflitto con il CLOUD Act statunitense
Ai sensi del CLOUD Act statunitense (Clarifying Lawful Overseas Use of Data Act), le autorità federali degli Stati Uniti possono obbligare i fornitori di tecnologia americani a divulgare i dati sotto la loro custodia o controllo, indipendentemente da dove tali dati siano fisicamente archiviati.
Nel giugno 2025, durante un'indagine formale davanti al Senato francese sugli appalti pubblici e la sovranità digitale, ai vertici di Microsoft France è stato chiesto direttamente se potessero garantire che i dati pubblici francesi ospitati in Francia non sarebbero mai stati trasferiti alle autorità statunitensi senza il consenso legale francese. La risposta è stata chiara: secondo l'attuale legge americana, nessuna azienda statunitense può fornire tale garanzia incondizionata.
Il Data Privacy Framework (DPF) sotto ricorso
Sebbene il Data Privacy Framework UE-USA costituisca l'attuale base per i trasferimenti transatlantici di dati, la sua solidità legale rimane incerta. Dopo l'invalidazione del Safe Harbor nel 2015 e del Privacy Shield nel 2020, il DPF ha dovuto affrontare nuove sfide presso i tribunali europei. È in corso un ricorso nel caso Latombe, il che significa che i responsabili della conformità aziendale devono preparare piani di emergenza invece di dare per scontata un'adeguatezza permanente.
L'AI Act dell'UE e gli obblighi di trasparenza
Ai sensi del Regolamento (UE) 2026/1744, le scadenze per i sistemi di IA ad alto rischio autonomi sono state posticipate a dicembre 2027. Tuttavia, gli obblighi di trasparenza previsti dall'articolo 50 sono entrati in vigore il 2 agosto 2026.
Ogni sistema automatizzato che interagisce direttamente con il personale o i clienti, registra conversazioni o genera testi e riassunti sintetici deve dichiarare chiaramente la propria natura di intelligenza artificiale. Gli strumenti di registrazione delle riunioni e i bot di trascrizione rientrano direttamente in queste disposizioni di applicazione immediata.
Standard e certificazioni
#sovereignty-table { width: 100%; overflow-x: auto; margin: 32px 0; } #sovereignty-table table { width: 100%; border-collapse: collapse; font-size: 15px; line-height: 1.5; } #sovereignty-table th, #sovereignty-table td { padding: 14px 16px; text-align: left; vertical-align: top; border-bottom: 1px solid #e5e7eb; } #sovereignty-table th { font-weight: 600; background: #f8f9fa; } #sovereignty-table td:first-child { font-weight: 600; white-space: nowrap; } @media (max-width: 767px) { #sovereignty-table table { min-width: 700px; } } (function () { const translations = { en: { headers: ["Certification Type", "Scope", "Description"], rows: [ ["SecNumCloud", "French ANSSI qualification", "Stringent standard; requires structural and legal immunity from non-EU laws."], ["BSI C5", "German federal attestation", "Robust cloud security baseline; covers data location and technical controls."], ["Gaia-X", "European trust framework", "Architectural standard; not an audited certification by itself."], ["EUCS", "Proposed EU cloud scheme", "Pan-European framework; high-assurance sovereignty requirements remain under member-state debate."], ["ISO 27001 / SOC 2", "Global security audit", "Confirms internal process security; establishes nothing about jurisdictional immunity."] ] }, es: { headers: ["Tipo de certificación", "Alcance", "Descripción"], rows: [ ["SecNumCloud", "Certificación de la ANSSI francesa", "Estándar estricto; exige inmunidad estructural y jurídica frente a leyes no pertenecientes a la UE."], ["BSI C5", "Atestación federal alemana", "Sólida base de seguridad cloud; cubre la ubicación de los datos y los controles técnicos."], ["Gaia-X", "Marco europeo de confianza", "Estándar arquitectónico; no es una certificación auditada por sí mismo."], ["EUCS", "Esquema europeo de cloud propuesto", "Marco paneuropeo; los requisitos de soberanía de alta garantía siguen siendo objeto de debate entre los Estados miembros."], ["ISO 27001 / SOC 2", "Auditoría de seguridad global", "Confirma la seguridad de los procesos internos; no establece inmunidad jurisdiccional."] ] }, fr: { headers: ["Type de certification", "Portée", "Description"], rows: [ ["SecNumCloud", "Qualification de l’ANSSI française", "Norme stricte ; exige une immunité structurelle et juridique vis-à-vis des lois non européennes."], ["BSI C5", "Attestation fédérale allemande", "Référentiel robuste de sécurité cloud ; couvre la localisation des données et les contrôles techniques."], ["Gaia-X", "Cadre européen de confiance", "Standard architectural ; ne constitue pas à lui seul une certification auditée."], ["EUCS", "Schéma européen cloud proposé", "Cadre paneuropéen ; les exigences de souveraineté de haut niveau restent débattues entre les États membres."], ["ISO 27001 / SOC 2", "Audit de sécurité international", "Confirme la sécurité des processus internes ; n’établit aucune immunité juridictionnelle."] ] }, de: { headers: ["Zertifizierungstyp", "Geltungsbereich", "Beschreibung"], rows: [ ["SecNumCloud", "Französische ANSSI-Qualifizierung", "Strenger Standard; erfordert strukturelle und rechtliche Immunität gegenüber außereuropäischen Gesetzen."], ["BSI C5", "Deutsche Bundesattestierung", "Robuste Cloud-Sicherheitsbasis; umfasst Datenstandort und technische Kontrollen."], ["Gaia-X", "Europäischer Vertrauensrahmen", "Architektonischer Standard; keine eigenständige auditierte Zertifizierung."], ["EUCS", "Vorgeschlagenes europäisches Cloud-Schema", "Paneuropäischer Rahmen; Anforderungen an hohe Souveränität werden weiterhin zwischen den Mitgliedstaaten diskutiert."], ["ISO 27001 / SOC 2", "Globales Sicherheits-Audit", "Bestätigt die Sicherheit interner Prozesse; begründet keine Immunität gegenüber bestimmten Rechtsordnungen."] ] }, it: { headers: ["Tipo di certificazione", "Ambito", "Descrizione"], rows: [ ["SecNumCloud", "Qualificazione ANSSI francese", "Standard rigoroso; richiede immunità strutturale e giuridica dalle leggi non appartenenti all’UE."], ["BSI C5", "Attestazione federale tedesca", "Solida base di sicurezza cloud; copre la localizzazione dei dati e i controlli tecnici."], ["Gaia-X", "Framework europeo di fiducia", "Standard architetturale; non costituisce di per sé una certificazione sottoposta ad audit."], ["EUCS", "Schema europeo per il cloud proposto", "Framework paneuropeo; i requisiti di sovranità di alto livello sono ancora oggetto di dibattito tra gli Stati membri."], ["ISO 27001 / SOC 2", "Audit di sicurezza globale", "Conferma la sicurezza dei processi interni; non stabilisce alcuna immunità giurisdizionale."] ] }, nl: { headers: ["Type certificering", "Reikwijdte", "Beschrijving"], rows: [ ["SecNumCloud", "Franse ANSSI-kwalificatie", "Strenge norm; vereist structurele en juridische immuniteit tegen wetten van buiten de EU."], ["BSI C5", "Duitse federale attestering", "Robuuste cloudbeveiligingsbasis; omvat de locatie van gegevens en technische controles."], ["Gaia-X", "Europees vertrouwenskader", "Architectuurstandaard; op zichzelf geen gecertificeerde audit."], ["EUCS", "Voorgesteld Europees cloudsysteem", "Pan-Europees kader; vereisten voor hoge mate van soevereiniteit blijven onderwerp van discussie tussen de lidstaten."], ["ISO 27001 / SOC 2", "Wereldwijde beveiligingsaudit", "Bevestigt de beveiliging van interne processen; biedt geen juridische immuniteit."] ] } }; function getLocale() { // 1. Try locale from URL const pathParts = window.location.pathname .split("/") .filter(Boolean); const supportedLocales = Object.keys(translations); const urlLocale = pathParts.find(function (part) { return supportedLocales.includes(part.toLowerCase()); }); if (urlLocale) { return urlLocale.toLowerCase(); } // 2. Try browser language const browserLanguages = navigator.languages || [navigator.language]; for (const language of browserLanguages) { const lang = language.toLowerCase().split("-")[0]; if (supportedLocales.includes(lang)) { return lang; } } // 3. Default return "en"; } function renderTable() { const locale = getLocale(); const data = translations[locale] || translations.en; const table = document.createElement("table"); // Header const thead = document.createElement("thead"); const headerRow = document.createElement("tr"); data.headers.forEach(function (header) { const th = document.createElement("th"); th.textContent = header; headerRow.appendChild(th); }); thead.appendChild(headerRow); table.appendChild(thead); // Body const tbody = document.createElement("tbody"); data.rows.forEach(function (row) { const tr = document.createElement("tr"); row.forEach(function (cell) { const td = document.createElement("td"); td.textContent = cell; tr.appendChild(td); }); tbody.appendChild(tr); }); table.appendChild(tbody); document .getElementById("sovereignty-table") .appendChild(table); } renderTable(); })();
5. Esempi di IA sovrana europea e iniziative nazionali
Governi e team di ingegneri in tutta Europa stanno costruendo infrastrutture e architetture di modelli indipendenti per ridurre la dipendenza da piattaforme esterne.
Mistral AI e i modelli di base europei (Francia)
Con sede a Parigi, Mistral AI è diventata una pietra miliare della sovranità dei modelli europei. Rilasciando modelli a pesi aperti (come Mistral Small, NeMo e Large) e offrendo endpoint API europei dedicati, Mistral consente alle aziende di implementare modelli di ragionamento all'avanguardia interamente all'interno dei propri cloud privati virtuali o su piattaforme di hosting europee come Scaleway e OVHcloud.
BgGPT e l'infrastruttura linguistica dell'Europa orientale (Bulgaria)
Sviluppato dall'istituto INSAIT di Sofia in collaborazione con il governo bulgaro, BgGPT rappresenta un modello nazionale sovrano dedicato. Progettato specificamente per padroneggiare le sfumature linguistiche bulgare, i registri del settore pubblico e la documentazione normativa regionale, opera interamente su nodi di calcolo nazionali per supportare scuole, amministrazioni pubbliche e imprese locali.
COMPL-AI: Il framework di valutazione aperto (Svizzera / UE)
Creato grazie alla collaborazione tra l'ETH di Zurigo, l'INSAIT e laboratori di ricerca europei, COMPL-AI fornisce un benchmark di valutazione open source direttamente allineato agli obblighi dell'AI Act dell'UE. Offre alle organizzazioni un metodo ripetibile e verificabile per testare gli output dei modelli in termini di bias, trasparenza, sicurezza informatica e protezione dei dati prima dell'implementazione.
Zanus e hardware per l'inferenza edge
L'implementazione di modelli su hardware decentralizzato e on-premise consente alle organizzazioni di eliminare completamente il trasferimento di dati verso l'esterno. Le iniziative europee riguardanti i chip per l'inferenza edge e le appliance aziendali private consentono alle aziende mediche, legali e finanziarie di eseguire carichi di lavoro LLM direttamente negli stabilimenti o nelle sale server degli uffici.
L'Ufficio europeo per l'IA e le Fabbriche di IA
La Commissione europea ha istituito l'Ufficio europeo per l'IA per supervisionare i modelli di IA per scopi generali e coordinare la creazione delle Fabbriche di IA europee. Questi centri di calcolo regionali abbinano i supercomputer EuroHPC (come LUMI in Finlandia e Leonardo in Italia) a infrastrutture energetiche pulite, fornendo alle startup e ai ricercatori europei la capacità di calcolo necessaria per addestrare modelli di frontiera a livello nazionale.
6. Elenco dei fornitori europei di cloud e IA
Le aziende che intendono ridurre la dipendenza da fornitori esteri dispongono di un'ampia scelta di valide alternative europee:
Fornitori di infrastrutture cloud
#sovereign-cloud-providers { width: 100%; overflow-x: auto; margin: 32px 0; } #sovereign-cloud-providers table { width: 100%; border-collapse: collapse; font-size: 15px; line-height: 1.5; } #sovereign-cloud-providers th, #sovereign-cloud-providers td { padding: 14px 16px; text-align: left; vertical-align: top; border-bottom: 1px solid #e5e7eb; } #sovereign-cloud-providers th { font-weight: 600; background: #f8f9fa; } #sovereign-cloud-providers td:first-child { font-weight: 600; white-space: nowrap; } #sovereign-cloud-providers td:nth-child(2) { white-space: nowrap; } @media (max-width: 767px) { #sovereign-cloud-providers table { min-width: 700px; } } (function () { const translations = { en: { headers: ["Provider", "Country", "Primary Capabilities"], rows: [ ["Scaleway", "France", "Broad cloud catalogue, high-density GPU clusters, managed Kubernetes"], ["OVHcloud", "France", "Largest European server footprint, bare metal, public cloud instances"], ["Cloud Temple", "France", "SecNumCloud-qualified IaaS and PaaS, built for regulated and public entities"], ["Hetzner", "Germany", "High-performance dedicated hosting and cloud servers at accessible price points"], ["IONOS", "Germany", "Enterprise cloud infrastructure with strong German data sovereignty compliance"], ["StackIT", "Germany", "Cloud platform engineered by Schwarz Group for retail, enterprise, and public sector"], ["Open Telekom Cloud", "Germany", "Deutsche Telekom enterprise cloud with BSI C5 compliance"], ["Exoscale", "Switzerland", "Cloud hosting across Swiss and EU locations under strict privacy standards"] ] }, es: { headers: ["Proveedor", "País", "Capacidades principales"], rows: [ ["Scaleway", "Francia", "Amplio catálogo cloud, clústeres GPU de alta densidad y Kubernetes gestionado"], ["OVHcloud", "Francia", "Mayor infraestructura de servidores de Europa, bare metal e instancias de cloud público"], ["Cloud Temple", "Francia", "IaaS y PaaS con certificación SecNumCloud, diseñados para entidades reguladas y públicas"], ["Hetzner", "Alemania", "Hosting dedicado de alto rendimiento y servidores cloud a precios accesibles"], ["IONOS", "Alemania", "Infraestructura cloud empresarial con un sólido cumplimiento de los requisitos alemanes de soberanía de datos"], ["StackIT", "Alemania", "Plataforma cloud desarrollada por Schwarz Group para los sectores minorista, empresarial y público"], ["Open Telekom Cloud", "Alemania", "Cloud empresarial de Deutsche Telekom con cumplimiento de BSI C5"], ["Exoscale", "Suiza", "Cloud hosting en ubicaciones de Suiza y la UE bajo estrictos estándares de privacidad"] ] }, fr: { headers: ["Fournisseur", "Pays", "Capacités principales"], rows: [ ["Scaleway", "France", "Large catalogue cloud, clusters GPU haute densité et Kubernetes managé"], ["OVHcloud", "France", "Plus grande infrastructure de serveurs en Europe, bare metal et instances cloud public"], ["Cloud Temple", "France", "IaaS et PaaS qualifiés SecNumCloud, conçus pour les entités réglementées et publiques"], ["Hetzner", "Allemagne", "Hébergement dédié haute performance et serveurs cloud à des tarifs accessibles"], ["IONOS", "Allemagne", "Infrastructure cloud d’entreprise avec une forte conformité aux exigences allemandes de souveraineté des données"], ["StackIT", "Allemagne", "Plateforme cloud développée par Schwarz Group pour les secteurs du retail, des entreprises et du public"], ["Open Telekom Cloud", "Allemagne", "Cloud d’entreprise de Deutsche Telekom conforme au BSI C5"], ["Exoscale", "Suisse", "Hébergement cloud dans des sites suisses et européens soumis à des normes strictes de confidentialité"] ] }, de: { headers: ["Anbieter", "Land", "Wichtigste Funktionen"], rows: [ ["Scaleway", "Frankreich", "Umfangreiches Cloud-Angebot, hochdichte GPU-Cluster und Managed Kubernetes"], ["OVHcloud", "Frankreich", "Größte Serverinfrastruktur Europas, Bare Metal und Public-Cloud-Instanzen"], ["Cloud Temple", "Frankreich", "SecNumCloud-qualifiziertes IaaS und PaaS für regulierte und öffentliche Einrichtungen"], ["Hetzner", "Deutschland", "Hochleistungsfähiges dediziertes Hosting und Cloud-Server zu erschwinglichen Preisen"], ["IONOS", "Deutschland", "Enterprise-Cloud-Infrastruktur mit starker Einhaltung deutscher Anforderungen an die Datensouveränität"], ["StackIT", "Deutschland", "Von der Schwarz Group entwickelte Cloud-Plattform für Einzelhandel, Unternehmen und den öffentlichen Sektor"], ["Open Telekom Cloud", "Deutschland", "Enterprise-Cloud von Deutsche Telekom mit BSI-C5-Konformität"], ["Exoscale", "Schweiz", "Cloud-Hosting an Standorten in der Schweiz und der EU unter strengen Datenschutzstandards"] ] }, it: { headers: ["Provider", "Paese", "Capacità principali"], rows: [ ["Scaleway", "Francia", "Ampio catalogo cloud, cluster GPU ad alta densità e Kubernetes gestito"], ["OVHcloud", "Francia", "La più grande infrastruttura di server in Europa, bare metal e istanze cloud pubbliche"], ["Cloud Temple", "Francia", "IaaS e PaaS qualificati SecNumCloud, progettati per enti regolamentati e pubblici"], ["Hetzner", "Germania", "Hosting dedicato ad alte prestazioni e server cloud a prezzi accessibili"], ["IONOS", "Germania", "Infrastruttura cloud aziendale con forte conformità ai requisiti tedeschi di sovranità dei dati"], ["StackIT", "Germania", "Piattaforma cloud sviluppata da Schwarz Group per retail, aziende e settore pubblico"], ["Open Telekom Cloud", "Germania", "Cloud aziendale di Deutsche Telekom conforme al BSI C5"], ["Exoscale", "Svizzera", "Cloud hosting in località svizzere ed europee secondo rigorosi standard di privacy"] ] }, nl: { headers: ["Provider", "Land", "Belangrijkste mogelijkheden"], rows: [ ["Scaleway", "Frankrijk", "Breed cloudportfolio, GPU-clusters met hoge dichtheid en managed Kubernetes"], ["OVHcloud", "Frankrijk", "Grootste serverinfrastructuur van Europa, bare metal en publieke cloudinstances"], ["Cloud Temple", "Frankrijk", "SecNumCloud-gekwalificeerde IaaS en PaaS, ontwikkeld voor gereguleerde en publieke organisaties"], ["Hetzner", "Duitsland", "Dedicated hosting met hoge prestaties en cloudservers tegen toegankelijke prijzen"], ["IONOS", "Duitsland", "Enterprise-cloudinfrastructuur met sterke naleving van Duitse eisen voor datasoevereiniteit"], ["StackIT", "Duitsland", "Cloudplatform ontwikkeld door Schwarz Group voor retail, ondernemingen en de publieke sector"], ["Open Telekom Cloud", "Duitsland", "Enterprise-cloud van Deutsche Telekom met BSI C5-conformiteit"], ["Exoscale", "Zwitserland", "Cloudhosting op locaties in Zwitserland en de EU volgens strenge privacystandaarden"] ] } }; function getLocale() { const supportedLocales = Object.keys(translations); // 1. URL locale const pathParts = window.location.pathname .split("/") .filter(Boolean); const urlLocale = pathParts.find(function (part) { return supportedLocales.includes(part.toLowerCase()); }); if (urlLocale) { return urlLocale.toLowerCase(); } // 2. Browser language const browserLanguages = navigator.languages || [navigator.language]; for (const language of browserLanguages) { const lang = language.toLowerCase().split("-")[0]; if (supportedLocales.includes(lang)) { return lang; } } // 3. English fallback return "en"; } function renderTable() { const locale = getLocale(); const data = translations[locale] || translations.en; const table = document.createElement("table"); const thead = document.createElement("thead"); const headerRow = document.createElement("tr"); data.headers.forEach(function (header) { const th = document.createElement("th"); th.textContent = header; headerRow.appendChild(th); }); thead.appendChild(headerRow); table.appendChild(thead); const tbody = document.createElement("tbody"); data.rows.forEach(function (row) { const tr = document.createElement("tr"); row.forEach(function (cell) { const td = document.createElement("td"); td.textContent = cell; tr.appendChild(td); }); tbody.appendChild(tr); }); table.appendChild(tbody); document .getElementById("sovereign-cloud-providers") .appendChild(table); } renderTable(); })();
Fornitori europei di IA e tecnologie vocali
#european-ai-providers { width: 100%; overflow-x: auto; margin: 32px 0; } #european-ai-providers table { width: 100%; border-collapse: collapse; font-size: 15px; line-height: 1.5; } #european-ai-providers th, #european-ai-providers td { padding: 14px 16px; text-align: left; vertical-align: top; border-bottom: 1px solid #e5e7eb; } #european-ai-providers th { font-weight: 600; background: #f8f9fa; } #european-ai-providers td:first-child { font-weight: 600; white-space: nowrap; } #european-ai-providers td:nth-child(2) { white-space: nowrap; } @media (max-width: 767px) { #european-ai-providers table { min-width: 700px; } } (function () { const translations = { en: { headers: ["Provider", "Specialization", "Key Characteristics"], rows: [ ["Mistral AI (France)", "Frontier LLMs", "Open weights and hosted European APIs for text analysis and reasoning"], ["Gladia (France)", "Speech-to-text", "Real-time audio transcription and audio intelligence, hosted in the EU"], ["Aleph Alpha (Germany)", "Enterprise LLMs", "Specialized in explainable, auditable AI models for defense and government"], ["DeepL (Germany)", "Translation", "Accurate contextual language translation hosted on proprietary European servers"] ] }, es: { headers: ["Proveedor", "Especialización", "Características principales"], rows: [ ["Mistral AI (Francia)", "LLM de frontera", "Modelos con pesos abiertos y API europeas alojadas para análisis de texto y razonamiento"], ["Gladia (Francia)", "Conversión de voz a texto", "Transcripción de audio en tiempo real e inteligencia de audio, alojadas en la UE"], ["Aleph Alpha (Alemania)", "LLM empresariales", "Especializado en modelos de IA explicables y auditables para defensa y administraciones públicas"], ["DeepL (Alemania)", "Traducción", "Traducción contextual precisa alojada en servidores europeos propios"] ] }, fr: { headers: ["Fournisseur", "Spécialisation", "Caractéristiques principales"], rows: [ ["Mistral AI (France)", "LLM de pointe", "Poids ouverts et API européennes hébergées pour l’analyse de texte et le raisonnement"], ["Gladia (France)", "Conversion parole-texte", "Transcription audio en temps réel et intelligence audio, hébergées dans l’UE"], ["Aleph Alpha (Allemagne)", "LLM d’entreprise", "Spécialisé dans les modèles d’IA explicables et auditables pour la défense et les administrations publiques"], ["DeepL (Allemagne)", "Traduction", "Traduction contextuelle précise hébergée sur des serveurs européens propriétaires"] ] }, de: { headers: ["Anbieter", "Spezialisierung", "Wichtige Merkmale"], rows: [ ["Mistral AI (Frankreich)", "Frontier-LLMs", "Open Weights und gehostete europäische APIs für Textanalyse und Schlussfolgerungen"], ["Gladia (Frankreich)", "Speech-to-Text", "Echtzeit-Audiotranskription und Audioanalyse, gehostet in der EU"], ["Aleph Alpha (Deutschland)", "Enterprise-LLMs", "Spezialisiert auf erklärbare und auditierbare KI-Modelle für Verteidigung und Behörden"], ["DeepL (Deutschland)", "Übersetzung", "Präzise kontextbezogene Sprachübersetzung, gehostet auf eigenen europäischen Servern"] ] }, it: { headers: ["Provider", "Specializzazione", "Caratteristiche principali"], rows: [ ["Mistral AI (Francia)", "LLM di frontiera", "Modelli con pesi aperti e API europee ospitate per l’analisi del testo e il ragionamento"], ["Gladia (Francia)", "Speech-to-text", "Trascrizione audio in tempo reale e intelligenza audio, ospitate nell’UE"], ["Aleph Alpha (Germania)", "LLM aziendali", "Specializzata in modelli di IA spiegabili e verificabili per la difesa e le amministrazioni pubbliche"], ["DeepL (Germania)", "Traduzione", "Traduzione linguistica contestuale accurata ospitata su server europei proprietari"] ] }, nl: { headers: ["Provider", "Specialisatie", "Belangrijkste kenmerken"], rows: [ ["Mistral AI (Frankrijk)", "Frontier-LLM's", "Open gewichten en gehoste Europese API's voor tekstanalyse en redeneren"], ["Gladia (Frankrijk)", "Spraak-naar-tekst", "Realtime audiotranscriptie en audio-intelligentie, gehost in de EU"], ["Aleph Alpha (Duitsland)", "Enterprise-LLM's", "Gespecialiseerd in uitlegbare en controleerbare AI-modellen voor defensie en overheidsinstanties"], ["DeepL (Duitsland)", "Vertaling", "Nauwkeurige contextuele taalvertaling, gehost op eigen Europese servers"] ] } }; function getLocale() { const supportedLocales = Object.keys(translations); // 1. URL locale const pathParts = window.location.pathname .split("/") .filter(Boolean); const urlLocale = pathParts.find(function (part) { return supportedLocales.includes(part.toLowerCase()); }); if (urlLocale) { return urlLocale.toLowerCase(); } // 2. Browser language const browserLanguages = navigator.languages || [navigator.language]; for (const language of browserLanguages) { const lang = language.toLowerCase().split("-")[0]; if (supportedLocales.includes(lang)) { return lang; } } // 3. English fallback return "en"; } function renderTable() { const locale = getLocale(); const data = translations[locale] || translations.en; const table = document.createElement("table"); const thead = document.createElement("thead"); const headerRow = document.createElement("tr"); data.headers.forEach(function (header) { const th = document.createElement("th"); th.textContent = header; headerRow.appendChild(th); }); thead.appendChild(headerRow); table.appendChild(thead); const tbody = document.createElement("tbody"); data.rows.forEach(function (row) { const tr = document.createElement("tr"); row.forEach(function (cell) { const td = document.createElement("td"); td.textContent = cell; tr.appendChild(td); }); tbody.appendChild(tr); }); table.appendChild(tbody); document .getElementById("european-ai-providers") .appendChild(table); } renderTable(); })();
7. Come Noota implementa lo stack a quattro livelli
Noota è stata progettata in Francia per automatizzare la documentazione delle riunioni, la trascrizione delle interviste e gli aggiornamenti del CRM, garantendo al contempo un rigoroso isolamento dei dati in Europa:
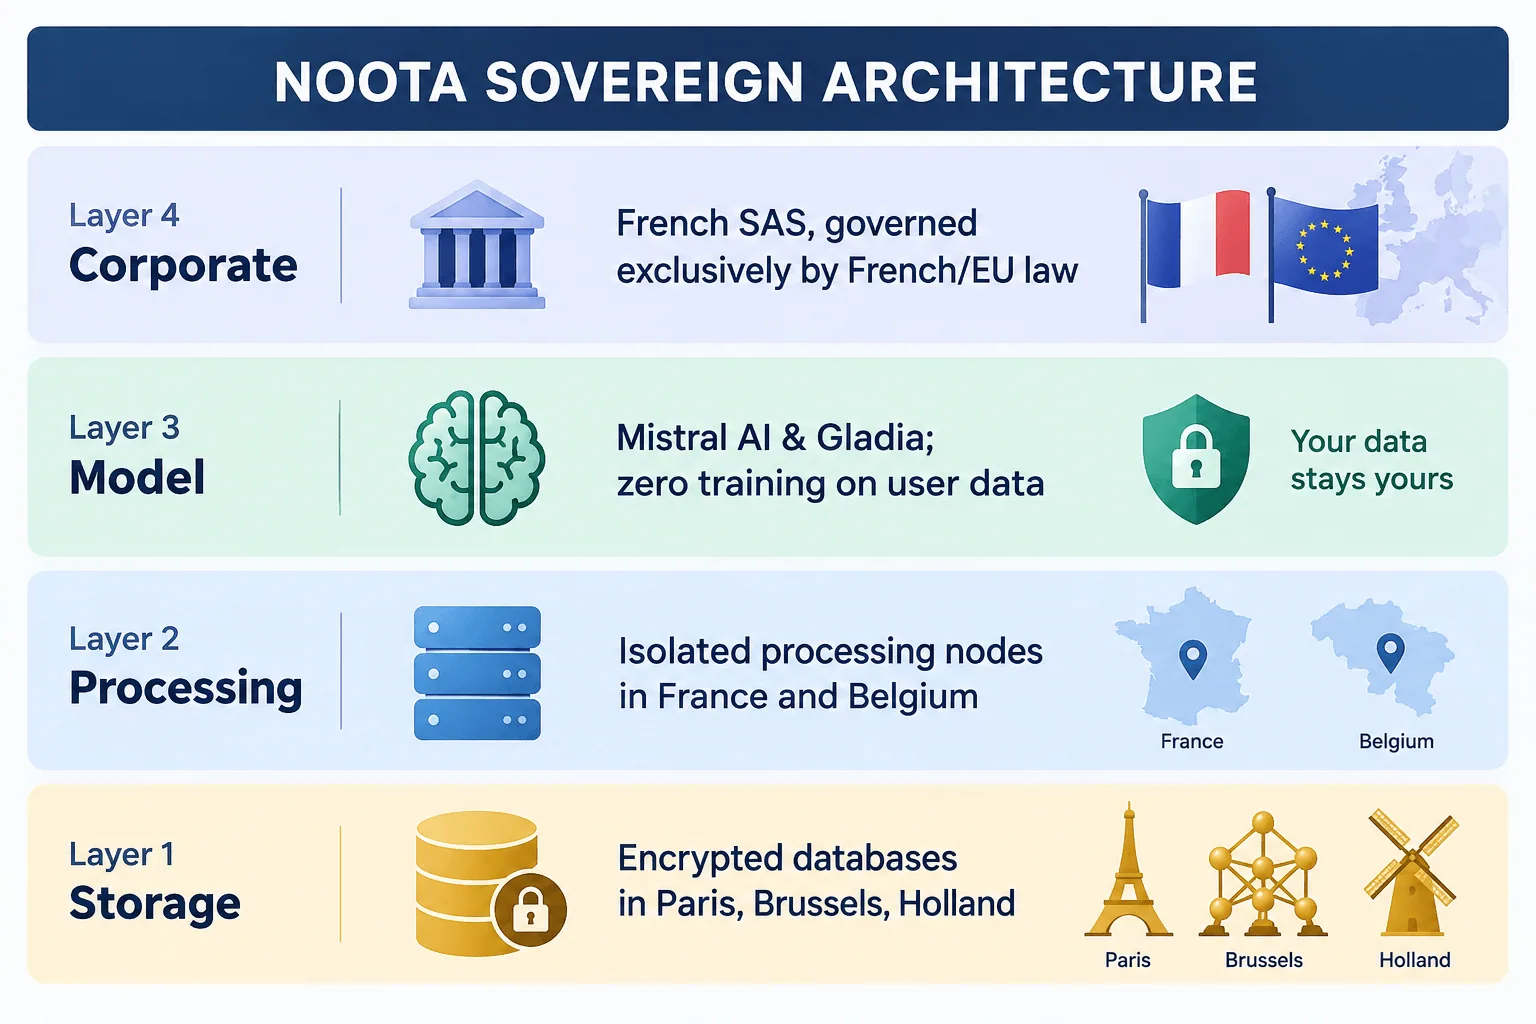
- Archiviazione (Livello 1): L'audio dei clienti, le trascrizioni e le note strutturate risiedono in data center europei situati in Francia, Belgio e Paesi Bassi.
- Elaborazione (Livello 2): La conversione multimediale e le pipeline di testo vengono eseguite su Scaleway e in regioni cloud europee con un rigoroso controllo geografico.
- Inferenza del modello (Livello 3): La trascrizione e la generazione di insight strutturati utilizzano modelli Gladia e Mistral AI eseguiti su infrastrutture di calcolo europee. I dati degli utenti non vengono mai utilizzati per addestrare o perfezionare modelli pubblici.
- Governance aziendale (Livello 4): Noota è una società francese soggetta esclusivamente alla giurisdizione legale francese ed europea, con crittografia AES-256 a riposo, crittografia TLS 1.3 in transito e piani di conservazione dei dati personalizzati che vanno da 24 ore a tre anni.
8. Il piano di migrazione alla sovranità in 30 giorni
Non serve un'iniziativa di ri-piattaformazione multimilionaria per ottenere progressi misurabili. Una sequenza pratica di quattro settimane può permetterti di riprendere il controllo sui tuoi dati più sensibili.
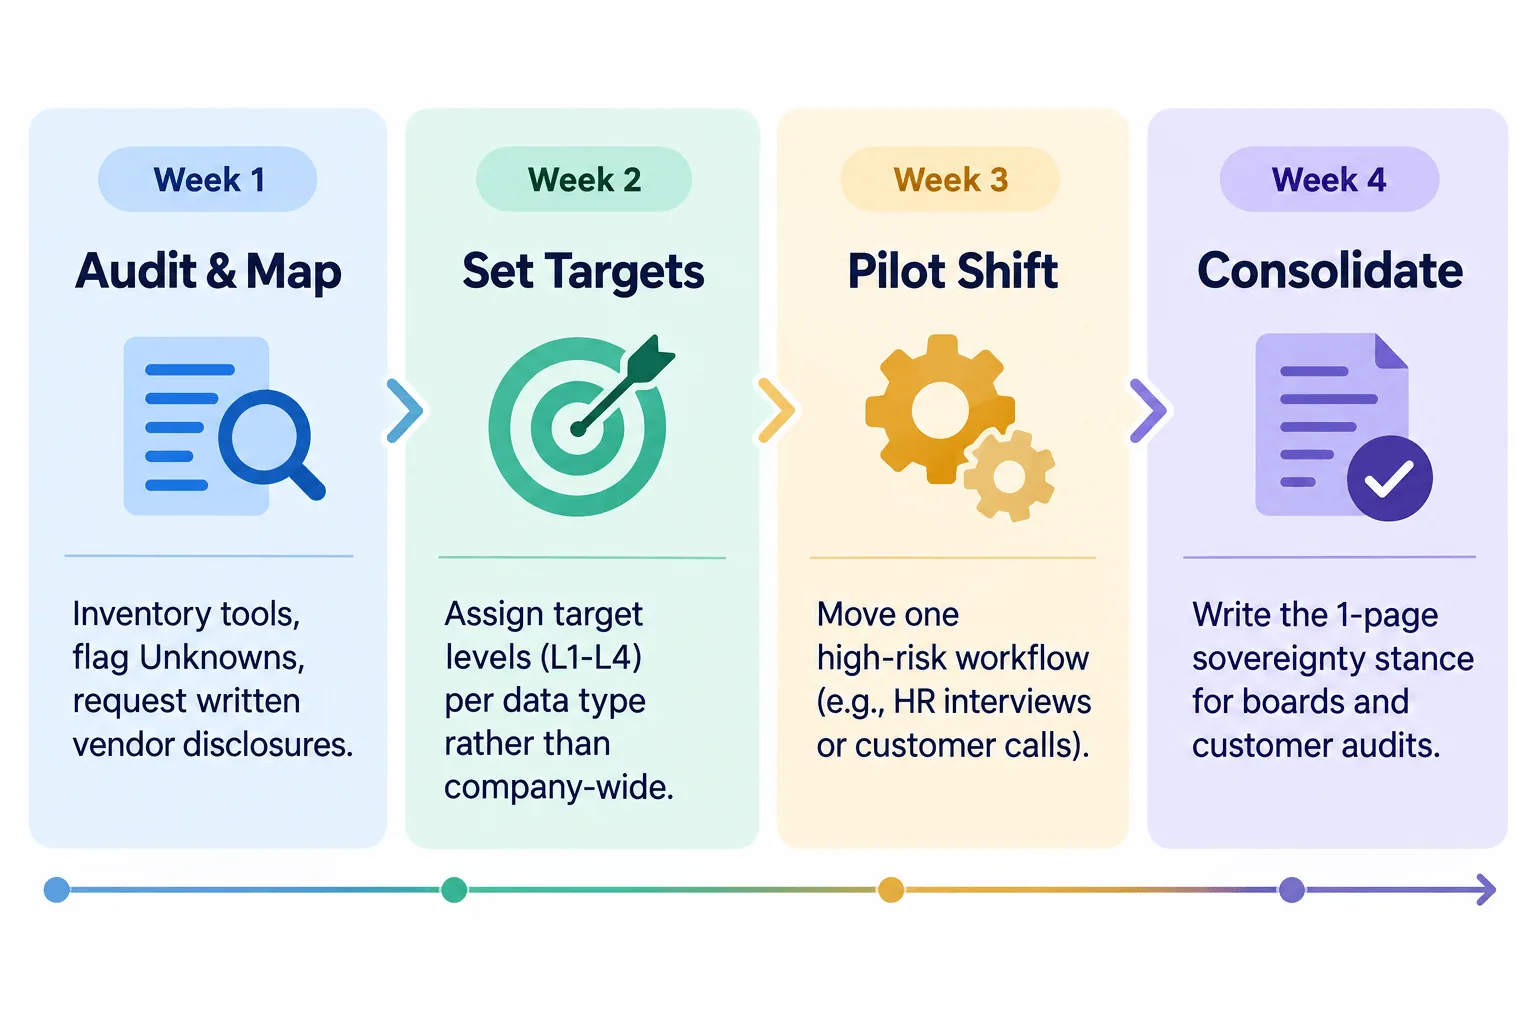
Settimana 1: Stabilire la base di partenza
Censisci ogni strumento attualmente utilizzato per acquisire, trascrivere o elaborare le comunicazioni aziendali (bot per riunioni video, plugin CRM, registratori di vendite, assistenti chat). Chiedi a tre responsabili di team cosa utilizzano i loro gruppi.
Invia una richiesta scritta di quattro domande ai tuoi tre principali fornitori di software:
- In quali paesi specifici vengono archiviati i nostri dati a riposo?
- In quali paesi vengono elaborati i nostri dati, incluse le cache temporanee?
- Quali modelli specifici leggono le nostre informazioni, chi li possiede e dove viene calcolata l'inferenza?
- Con quale entità aziendale stipuliamo il contratto, dove è registrata e i dati dei clienti alimentano la vostra pipeline di addestramento?
Settimana 2: Definire gli obiettivi in base al tipo di dati
Evita di applicare un unico standard generico a tutta l'azienda. Categorizza in base alla sensibilità:
- Riunioni interne del team: Il livello 1 o 2 è spesso la scelta più pratica.
- Conversazioni con clienti e vendite: Il livello 3 garantisce la riservatezza delle condizioni commerciali con i clienti.
- Riunioni dirigenziali, risorse umane e colloqui con i candidati: Il livello 3 o 4 protegge i dati personali e le discussioni relative all'impiego.
- Documentazione legale e regolamentata: Livello 4 con chiavi dedicate e hosting qualificato nell'UE.
Settimana 3: Transizione di un flusso di lavoro critico
Scegli il carico di lavoro più sensibile, come le chiamate di acquisizione clienti o i colloqui dirigenziali. Indirizza le nuove sessioni verso una soluzione sovrana europea. Utilizza il nuovo strumento parallelamente agli archivi esistenti, senza tentare una complessa migrazione dei dati storici.
Settimana 4: Documenta la tua policy
Redigi un riepilogo chiaro di una pagina che documenti il tuo stack applicativo, le classificazioni dei dati, i confini di hosting attivi e gli impegni dei fornitori. Questo documento fornisce al tuo responsabile della conformità, al consiglio di amministrazione e ai clienti aziendali una verifica immediata durante gli audit di sicurezza.
Prossimi passi
Controlla oggi stesso la tua impronta comunicativa:
- Elenca gli strumenti che registrano le discussioni nei tuoi dipartimenti.
- Verifica dove ogni strumento elabora l'audio, esegue l'inferenza del modello e archivia i file.
- Valuta la tua conformità con lo spazio di lavoro europeo di Noota.
Domande frequenti
La crittografia protegge dall'intercettazione non autorizzata da parte di terzi sulla rete. Tuttavia, se il tuo provider cloud gestisce le chiavi di cifratura, può essere legalmente obbligato a decifrare i dati in presenza di un ordine del tribunale valido. L'utilizzo di chiavi gestite dal cliente (CMK), di cui detieni la custodia tramite HSM, riduce significativamente questo rischio, sebbene i dati debbano comunque essere caricati nella memoria di sistema in forma non cifrata durante l'inferenza attiva.
Selezionare una regione UE soddisfa i requisiti di base sulla residenza dei dati (Livello 1). Garantisce che i dati inattivi risiedano in un data center regionale. Tuttavia, ciò non modifica gli obblighi di rendicontazione del fornitore verso tribunali esteri (Livello 4), né garantisce che l'inferenza LLM alla base dell'applicazione rimanga entro i confini europei (Livelli 2 e 3).
Per l'elaborazione di documenti aziendali, trascrizioni, riassunti, estrazione di entità e classificazione strutturata, i modelli europei come Mistral Large e i motori specializzati come Gladia eguagliano o superano le prestazioni delle alternative globali generaliste. Per compiti creativi aperti possono esserci lievi differenze, ma per i flussi di lavoro operativi strutturati, le soluzioni europee sono pronte per la produzione.
I vettori di embedding sono rappresentazioni matematiche del testo utilizzate nella ricerca semantica e nella generazione aumentata dal recupero (RAG). Le tecniche di inversione degli embedding rendono possibile ricostruire porzioni sostanziali del testo originale a partire da questi vettori. Se il tuo fornitore archivia il testo in chiaro in Europa ma genera gli embedding utilizzando un'API o un database vettoriale estero, il contenuto delle tue conversazioni rimane esposto. Tratta i vettori di embedding con la stessa classificazione di sicurezza delle trascrizioni originali.
 Scritto daJean-marc Buchert